Por Igor Pacheco | Atualizado em novembro de 2026
Resposta rápida: a retenção de dados em backup precisa de prazo próprio. Cada cópia deve ter data para expirar, de acordo com a necessidade de recuperação, e ser eliminada de forma segura quando esse prazo vencer. Dados sob obrigação legal ou disputa judicial ficam preservados por exceção documentada. Um pedido de eliminação apaga o dado em produção, mantém as cópias fora de uso até expirarem e é reaplicado sempre que houver restauração.
Imagine que um cliente pede para ter seus dados apagados. A equipe atende: remove o cadastro do CRM, do e-commerce e da ferramenta de e-mail, registra o atendimento e responde ao titular. Três meses depois, um servidor falha e o time de infraestrutura restaura o banco de dados a partir da cópia de agosto. O cadastro volta, e ninguém percebe.
A cena é comum porque a retenção de dados em backup costuma ficar fora da política de privacidade. As cópias são tratadas como assunto técnico, e o descarte, como assunto jurídico.
No texto de hoje do blog, você vai ver: por que o backup é o ponto cego da retenção, como separar cópia de recuperação de arquivo histórico, como montar o calendário de expiração, quando a preservação legal se sobrepõe ao descarte e o que fazer com as cópias diante de um pedido de eliminação.
Por que o backup é o ponto cego da retenção de dados
O backup é o ponto cego porque guarda dados pessoais fora dos sistemas que a política de retenção enxerga. A empresa define que o currículo de um candidato não aprovado é eliminado em seis meses, mas a cópia do sistema de recrutamento continua no repositório por anos, com o currículo dentro.
Para a LGPD, isso é tratamento de dados como qualquer outro. Armazenar e arquivar estão na definição de tratamento do art. 5º, X, e o art. 16 manda eliminar os dados após o término do tratamento, "no âmbito e nos limites técnicos das atividades". O backup entra nesse âmbito. Por isso, a relação entre backup e LGPD precisa aparecer no programa de governança de dados, e não só no manual da infraestrutura.
Os reguladores já olham para isso. No relatório de fevereiro de 2026 do Comitê Europeu de Proteção de Dados (EDPB) sobre o direito à eliminação, que reuniu respostas de 764 controladores, a eliminação em backups aparece entre os sete problemas recorrentes: metade das autoridades participantes levantou preocupações, e muitos controladores não tinham procedimento específico para isso.
No Brasil, o modelo de Política de Backup publicado pela Secretaria de Governo Digital em maio de 2026 determina que "devem ser previstas rotinas para correção ou exclusão de dados pessoais armazenados em backups".
Há ainda o lado da segurança: cópias antigas são alvo. Quanto mais tempo um backup existe, maior a chance de ele ser comprometido, e cada cópia que já deveria ter expirado vira dado pessoal exposto sem necessidade em um eventual vazamento. Reduzir o prazo das cópias diminui, ao mesmo tempo, o risco de privacidade e o tamanho do que um atacante pode levar.
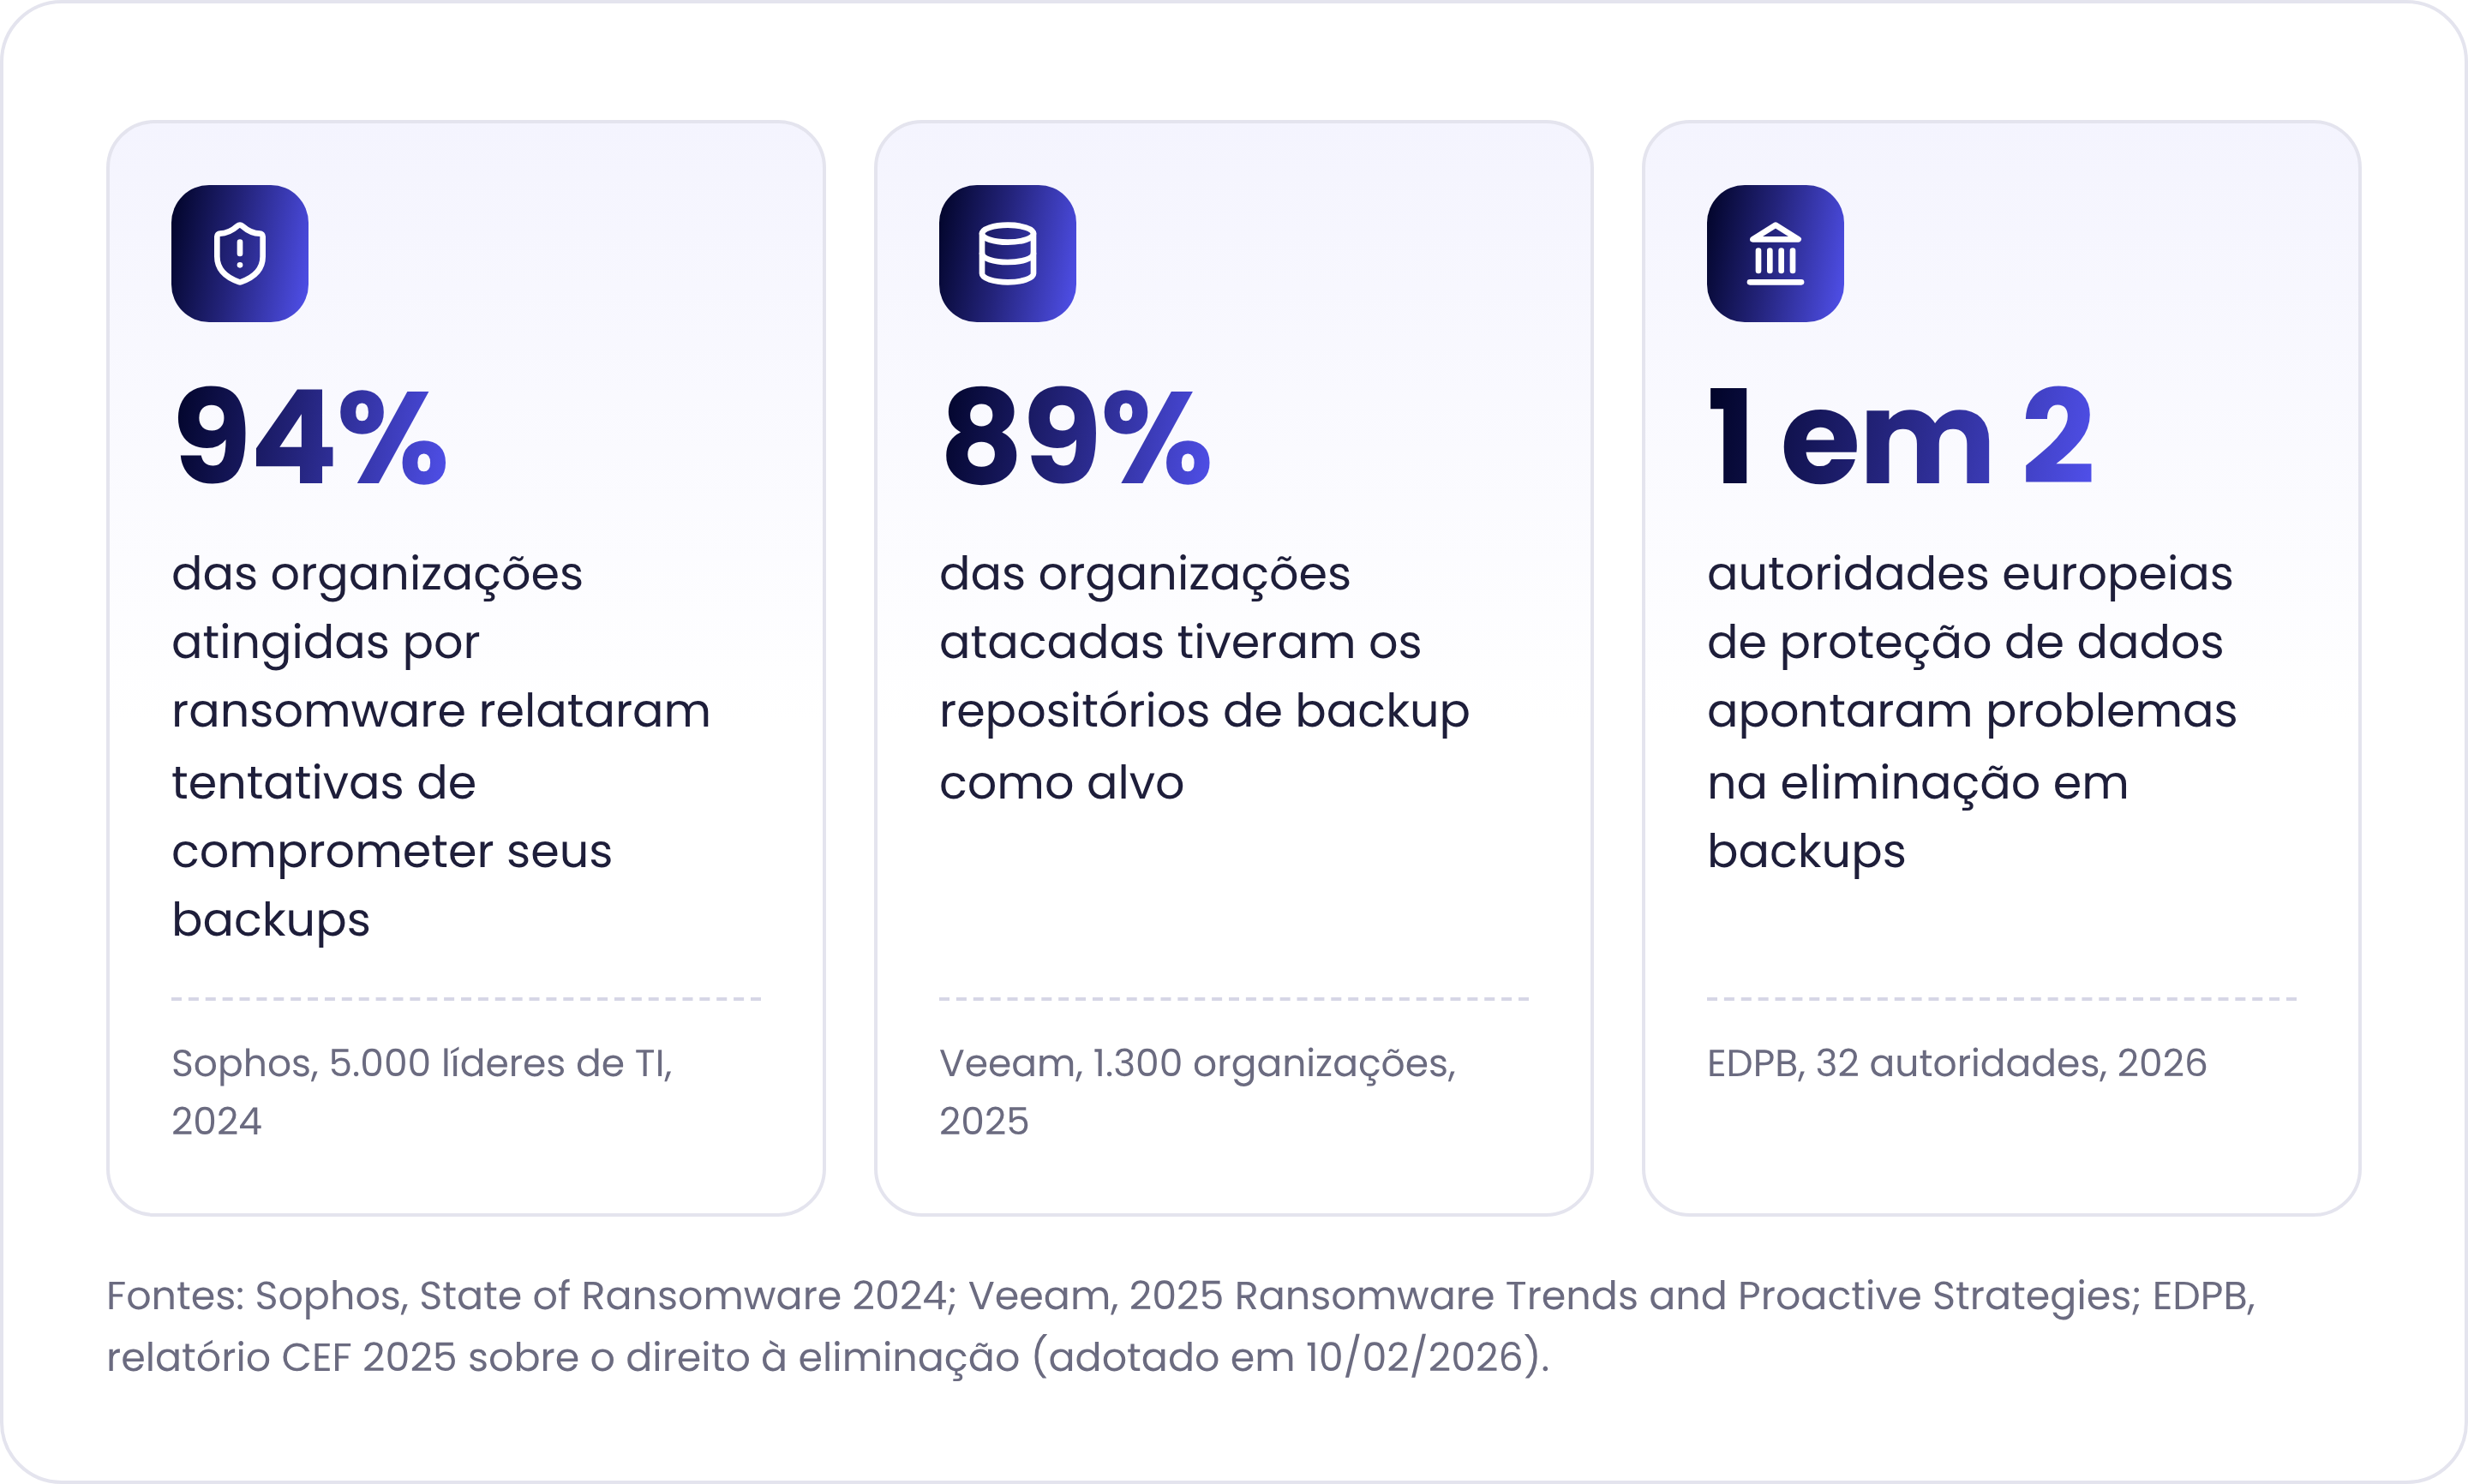
Figura 1. Atacantes miram o backup, e reguladores cobram que os dados pessoais guardados nele também sigam regras de retenção e eliminação.
Texto alternativo: Três cartões sobre retenção de dados em backup: 94% das vítimas de ransomware relataram tentativas de comprometer backups (Sophos, 2024); 89% das organizações atacadas tiveram repositórios de backup como alvo (Veeam, 2025); metade das autoridades europeias apontou problemas na eliminação de dados em backups (EDPB, 2026).
Backup operacional não é arquivo histórico
Backup operacional é a cópia feita para recuperar sistemas depois de uma falha, um erro ou um ataque. Arquivo histórico é a guarda deliberada de registros que a empresa precisa manter por um motivo definido, como uma obrigação fiscal, trabalhista ou contratual. Os dois guardam dados, mas têm finalidade, prazo e regras de acesso diferentes.
O erro mais frequente é usar o backup como arquivo: "guardamos as cópias por sete anos, por segurança". Na prática, a empresa mantém todos os dados pessoais de todos os sistemas pelo prazo mais longo que alguém imaginou, sem saber o que está lá dentro, sem conseguir consultar um registro específico e sem base para justificar cada informação retida.
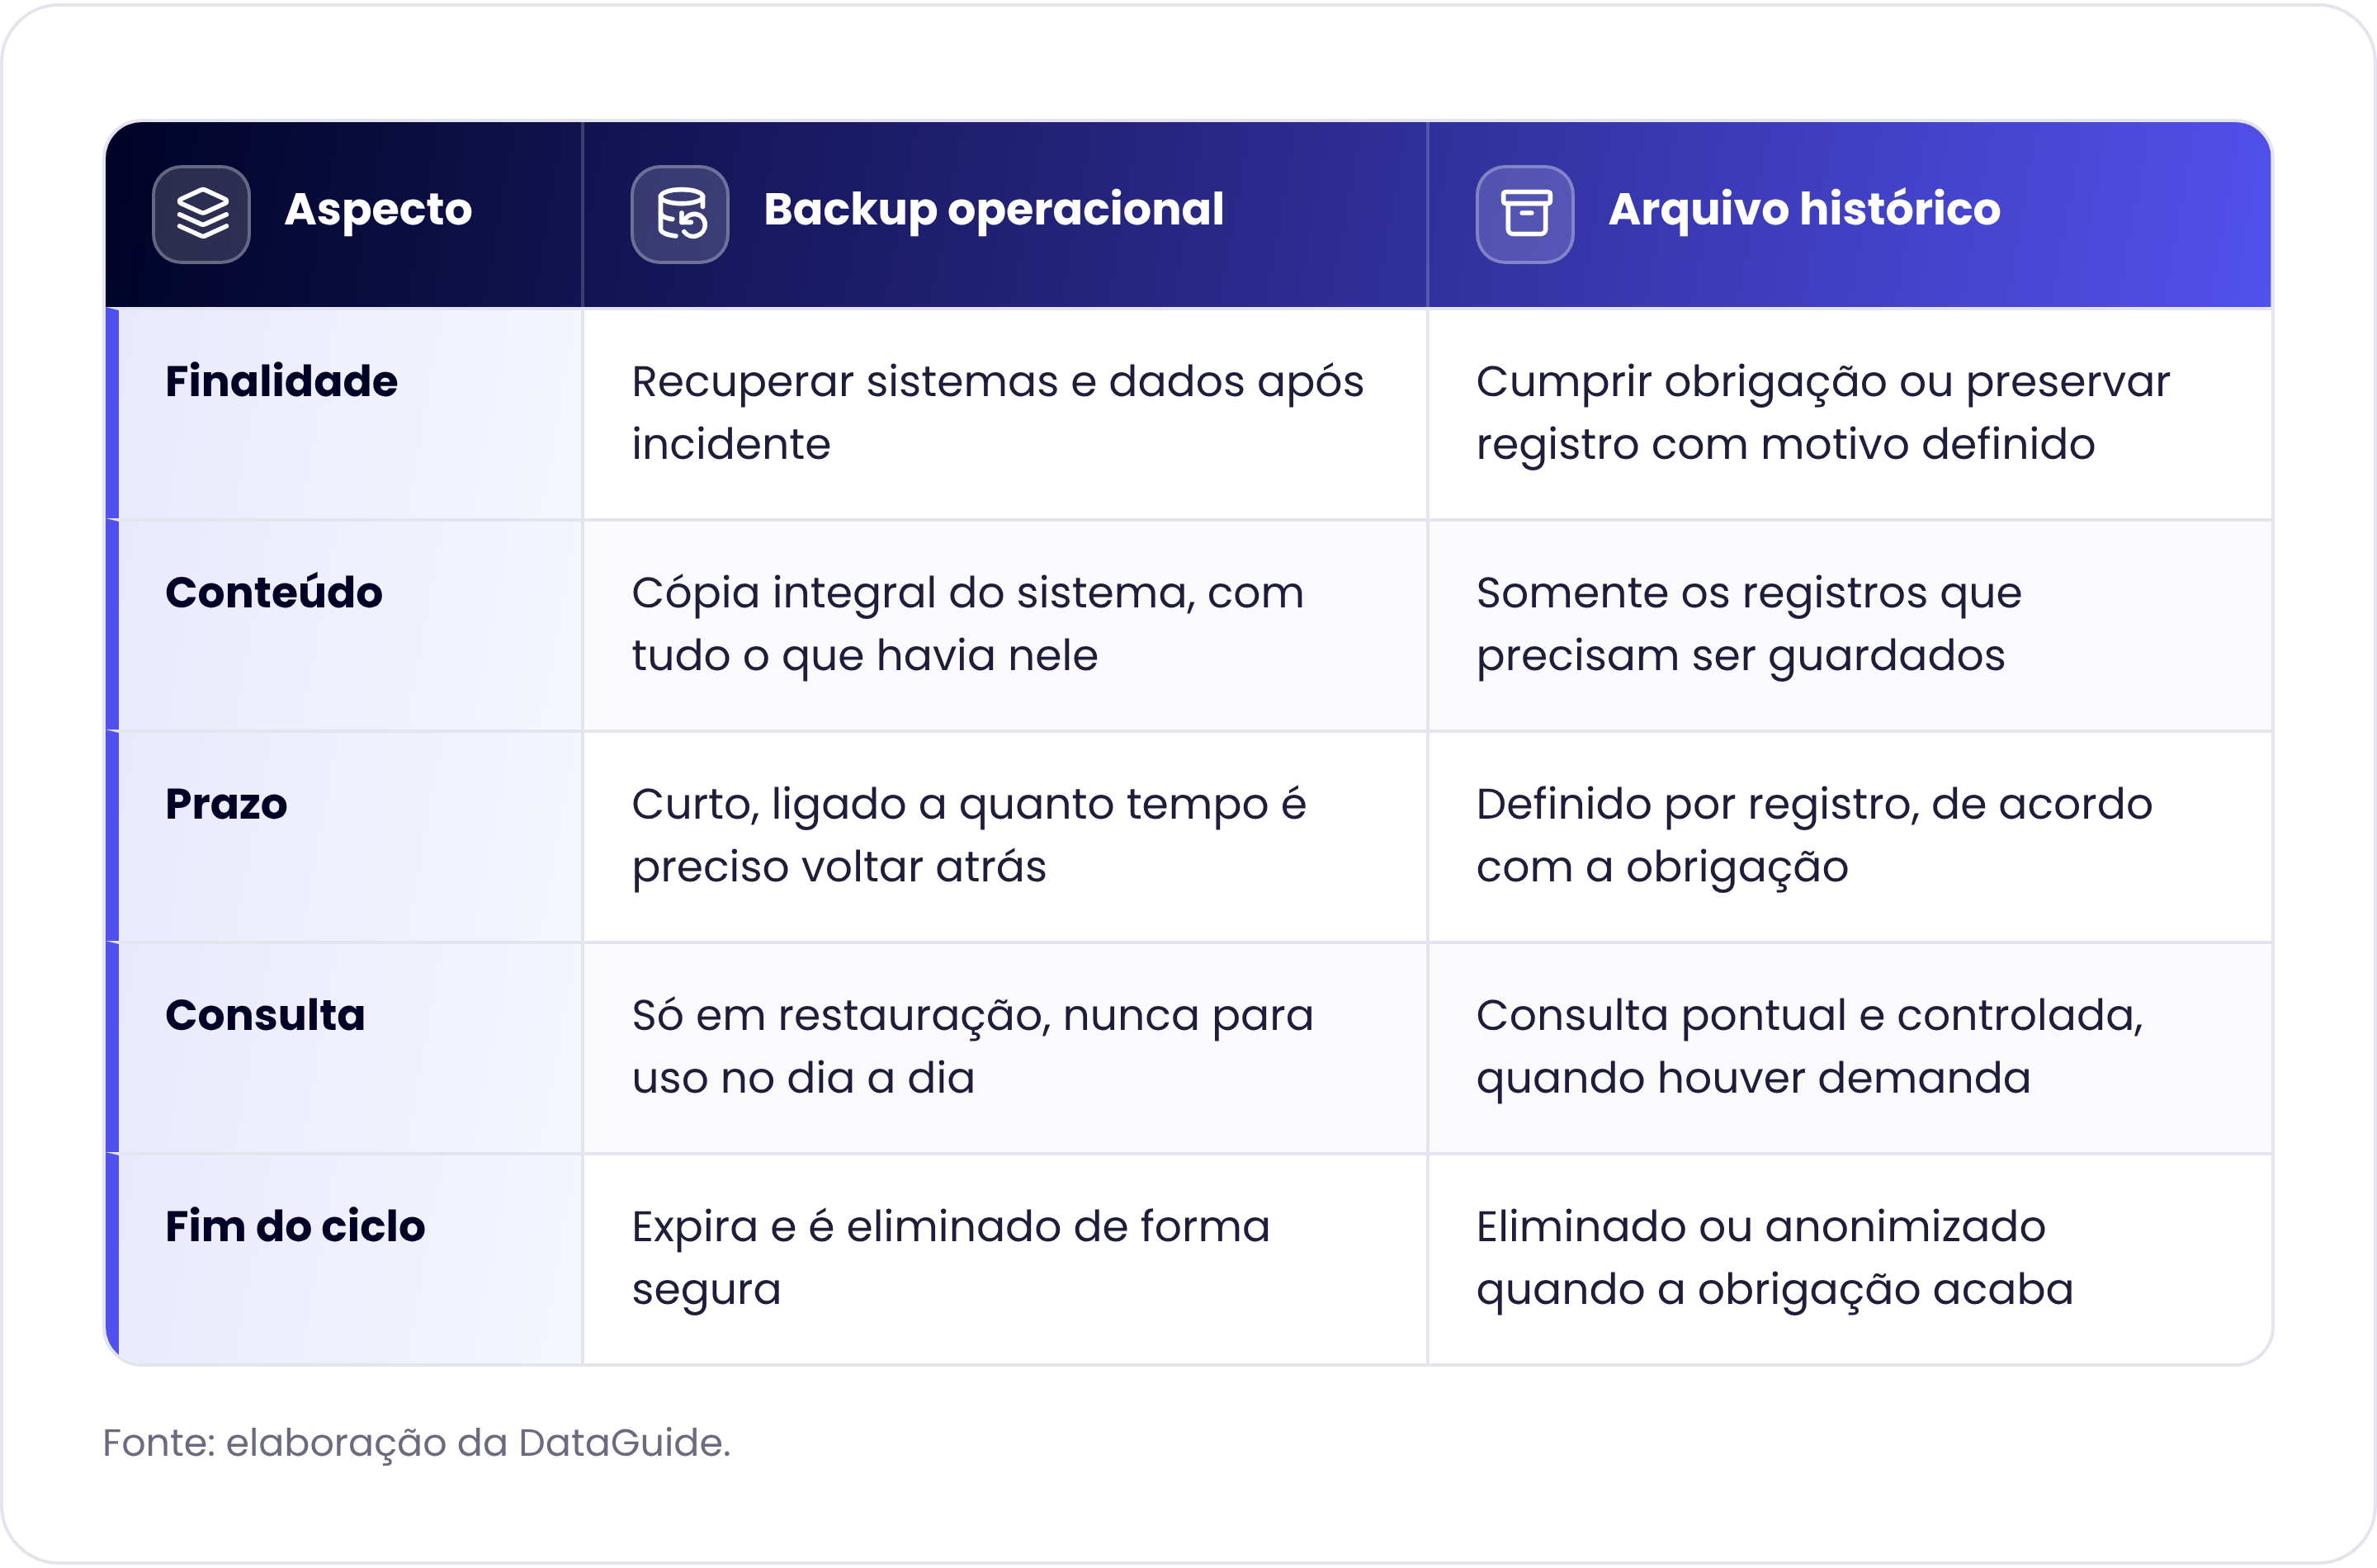
Fonte: elaboração da DataGuide. Separar os dois permite encurtar o prazo das cópias sem perder o que precisa ser guardado.
Quando o backup fica em nuvem, a separação também passa pelo provedor. Versionamento, lixeira e cópias replicadas em outra região podem prolongar a vida do dado sem que ninguém perceba. As normas ISO 27017 e ISO 27018 ajudam a organizar essas responsabilidades entre cliente e provedor, inclusive sobre devolução e eliminação de dados pessoais.
Como montar o calendário de expiração das cópias
O calendário de expiração define por quanto tempo cada tipo de cópia existe antes de ser eliminada. Ele é parte do backup dentro da política de retenção de dados e começa por uma pergunta técnica: até quando a empresa precisa conseguir voltar atrás para recuperar um sistema?
A resposta muda de sistema para sistema. Um ERP pode precisar de cópias mensais para refazer um fechamento contábil. Já uma ferramenta de atendimento talvez só precise das últimas semanas. Por isso não existe prazo universal: o calendário nasce do inventário dos sistemas e da finalidade de recuperação de cada um.
Além disso, o inventário registra, para cada sistema, quais dados pessoais ele guarda, em quais cópias, onde elas ficam (servidor local, nuvem, fita), por quanto tempo e quem pode restaurá-las. Esse levantamento costuma revelar cópias esquecidas, como snapshots de máquinas virtuais, exportações manuais e ambientes de teste montados com dados reais.
Com o inventário pronto, o calendário costuma seguir camadas de rotação, em que cada camada tem uma data de expiração automática.
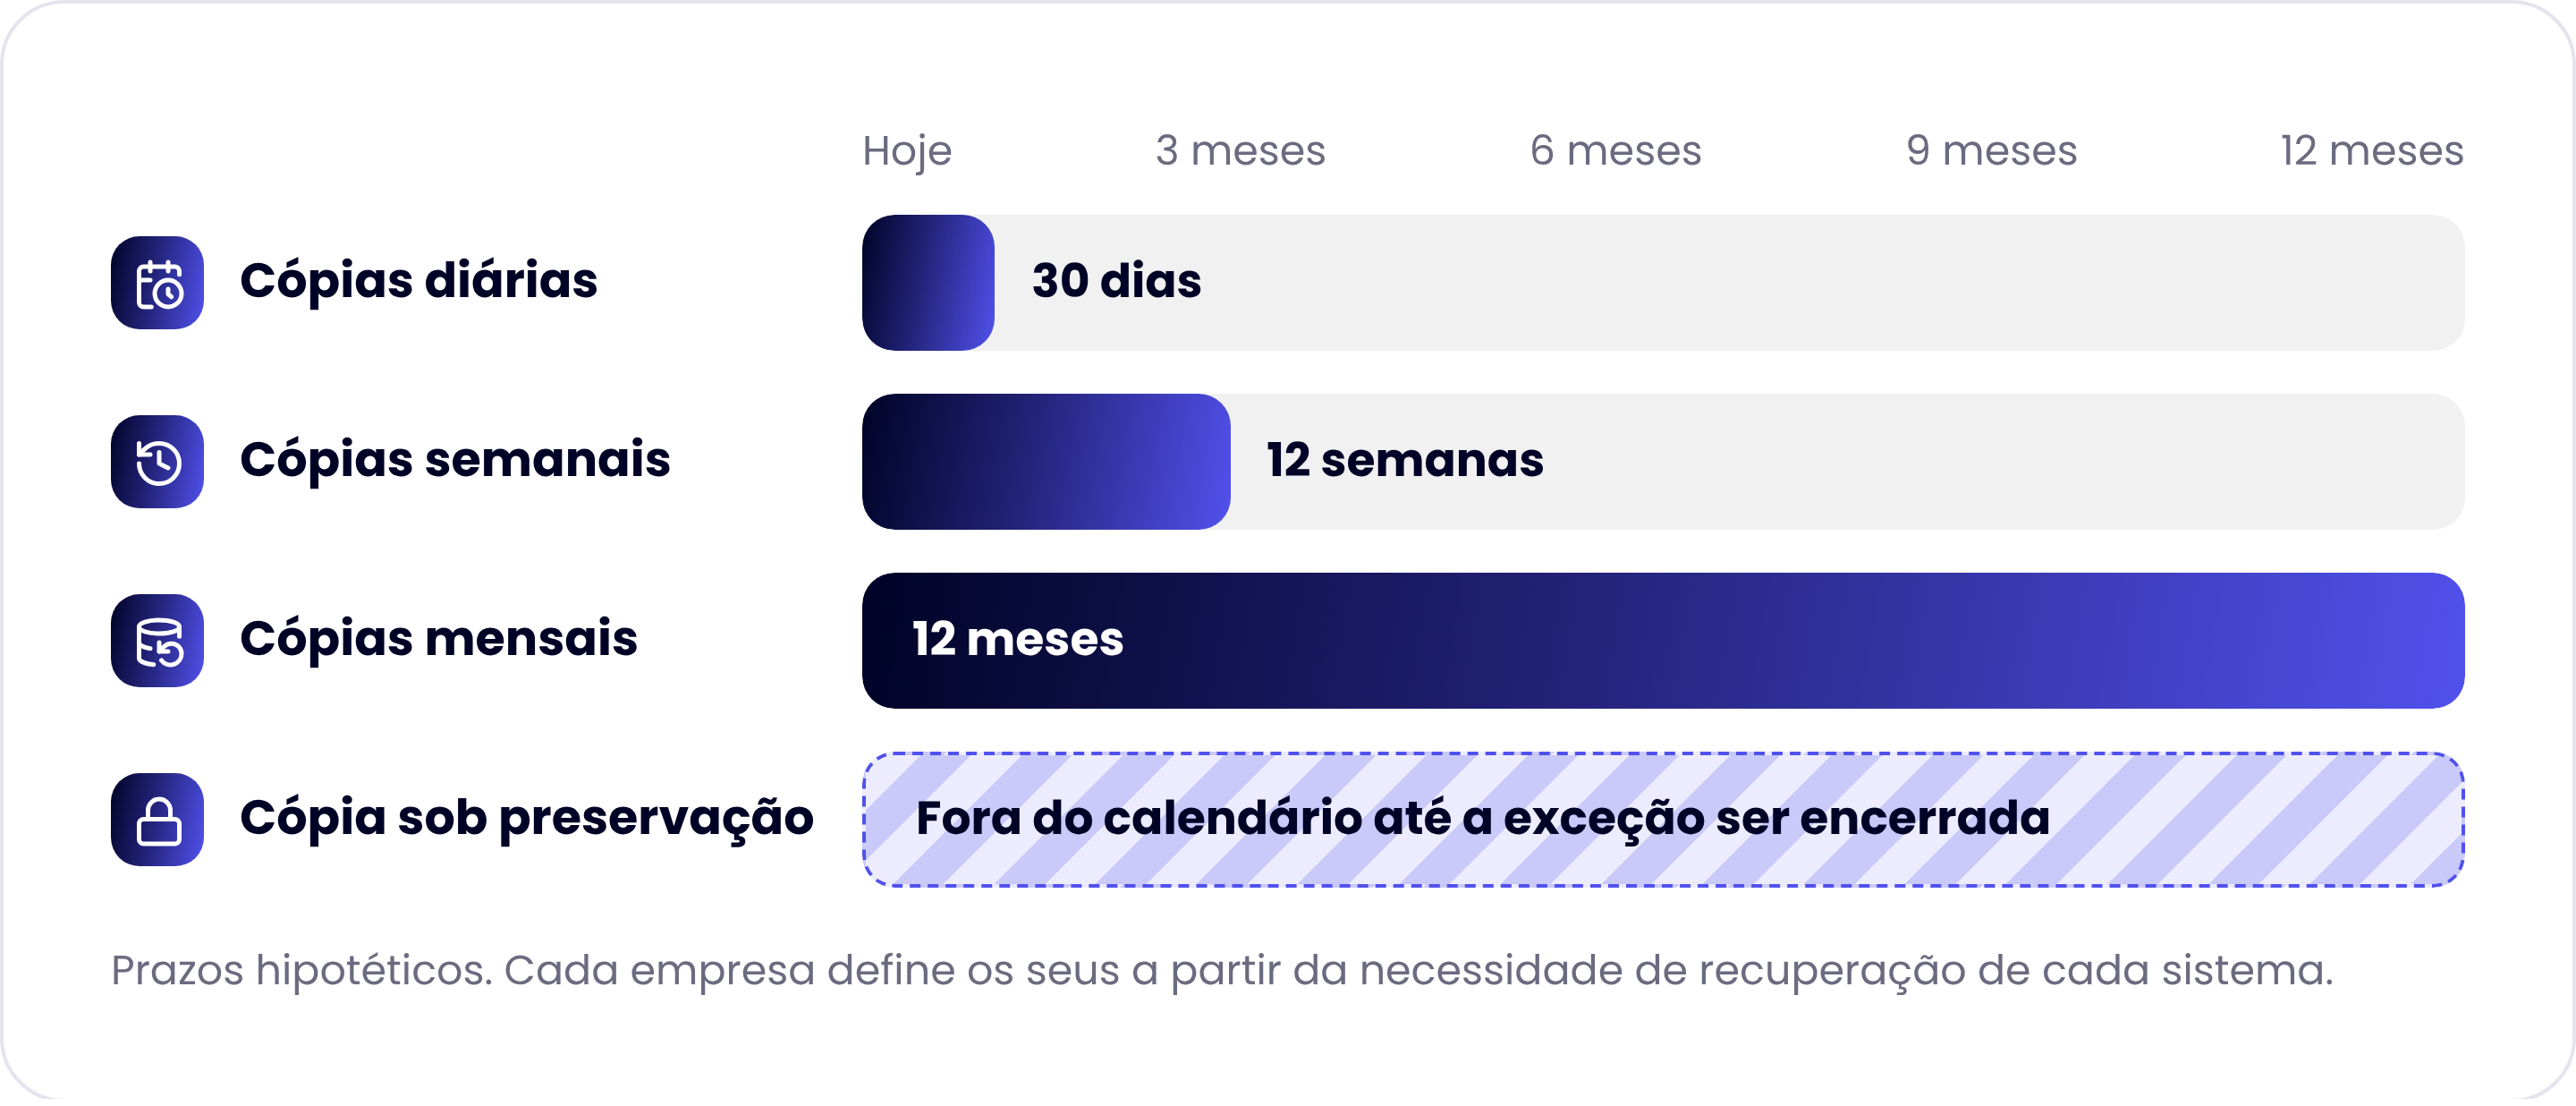
Figura 2. Cada camada de cópia tem data de expiração própria. Só a cópia sob exceção de preservação sai do calendário, e por prazo determinado.
Texto alternativo: Gráfico de barras com exemplo de política de retenção de dados em backup: cópias diárias expiram em 30 dias, semanais em 12 semanas e mensais em 12 meses. Uma quarta barra hachurada indica a cópia sob preservação legal, mantida fora do calendário até a exceção ser encerrada.
Três cuidados fecham o calendário:
1) A expiração precisa ser automática e gerar registro do que foi eliminado e quando.
2) O descarte deve tornar a recuperação impossível, como pede o modelo de política do governo federal, inclusive na destruição de mídias físicas.
3) As cópias imutáveis, usadas contra ransomware, precisam ter janela de imutabilidade compatível com o prazo de retenção, porque não podem ser apagadas antes de essa janela vencer.
O calendário também não é decisão de uma área só. Segurança conhece a necessidade de recuperação; privacidade conhece as obrigações e os direitos dos titulares.
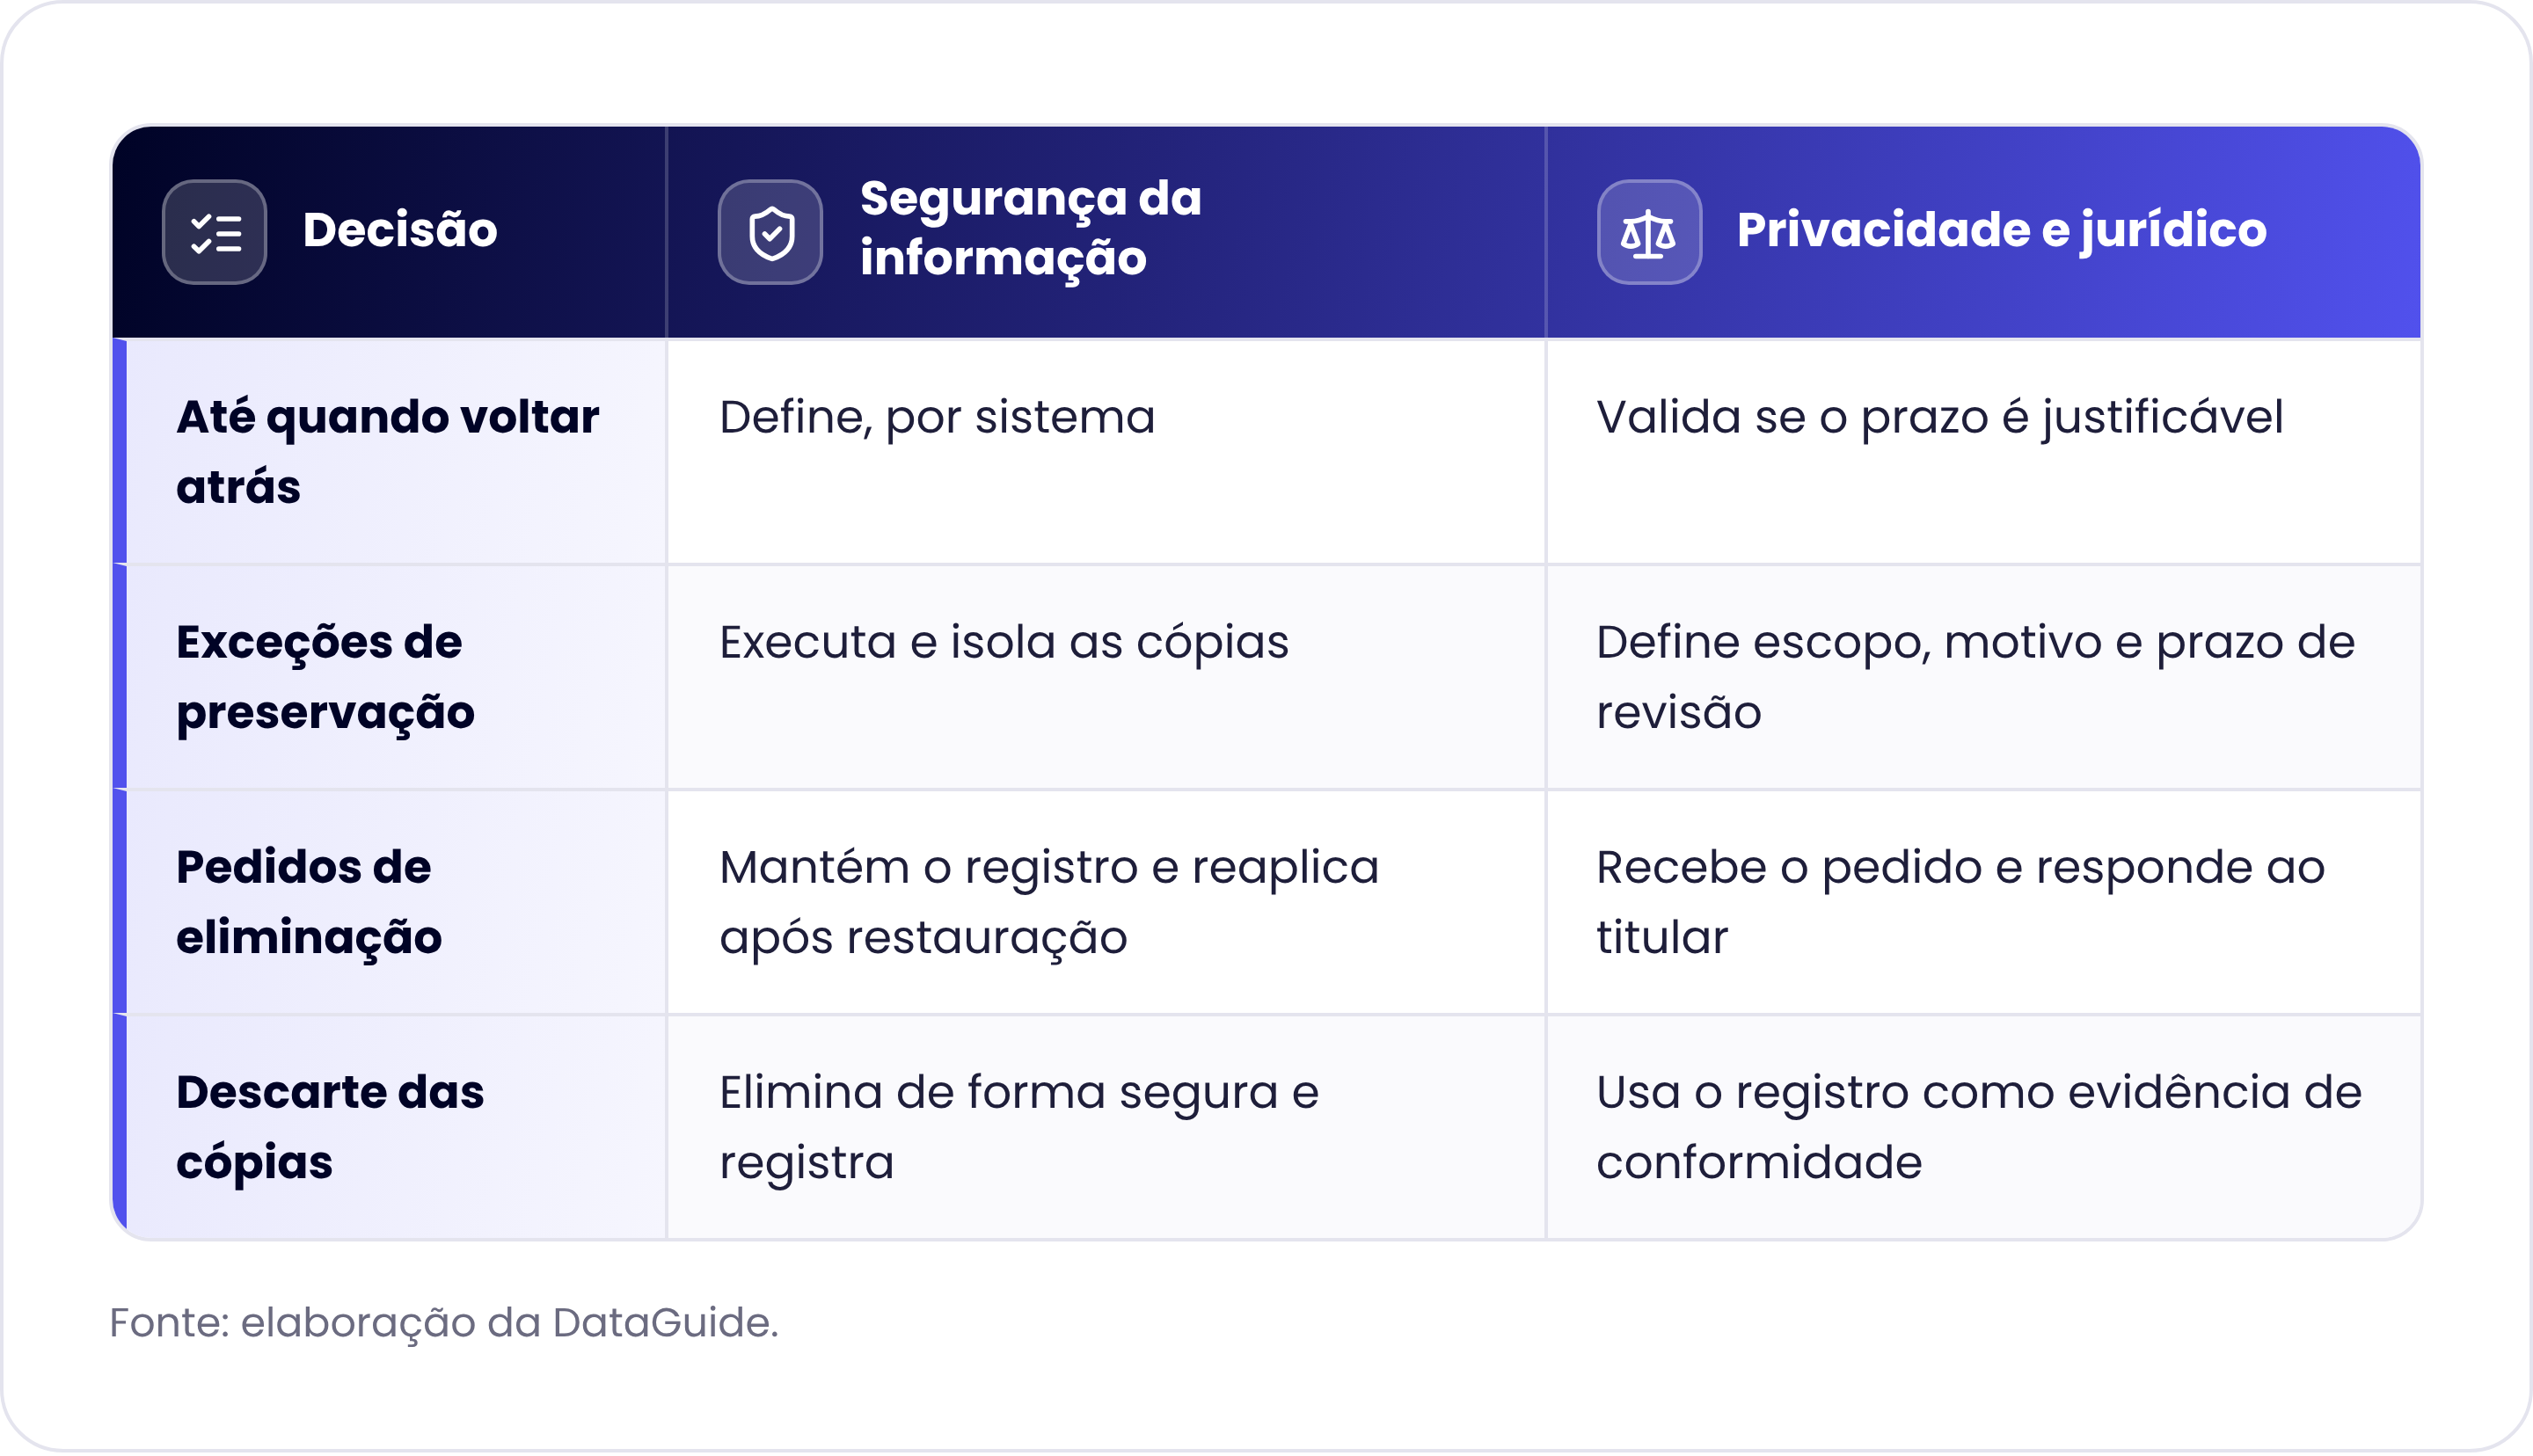
A revisão do calendário deve ser conjunta, pelo menos uma vez por ano ou a cada novo sistema.
Exceções de preservação: quando o dado precisa ficar
Preservação legal, ou legal hold, é a suspensão do descarte de um conjunto específico de dados porque existe obrigação legal, investigação ou disputa que exige guardá-los. Na LGPD, ela se apoia no art. 16, I (conservação para cumprimento de obrigação legal ou regulatória) e no art. 7º, VI (exercício regular de direitos em processo judicial, administrativo ou arbitral).
A palavra-chave é específico. Um processo trabalhista de um ex-funcionário justifica preservar os registros daquele contrato, e não congelar todos os backups da empresa. Portanto, cada exceção precisa de escopo definido, motivo, responsável e data de revisão. Quando o motivo acaba, os dados voltam ao calendário normal.
Na execução, a exceção pode seguir dois caminhos, e o mais indicado é extrair os registros que precisam ficar e levá-los para o arquivo histórico, com acesso controlado. Quando isso não é possível, a cópia inteira é marcada, isolada e retirada da rotação, com o motivo registrado e revisão periódica para não virar guarda por tempo indeterminado.
Prazos de prescrição e de guarda obrigatória variam conforme o tipo de dado e a atividade. A tabela abaixo traz exemplos frequentes, que servem para orientar a análise caso a caso, sem funcionar como regra geral.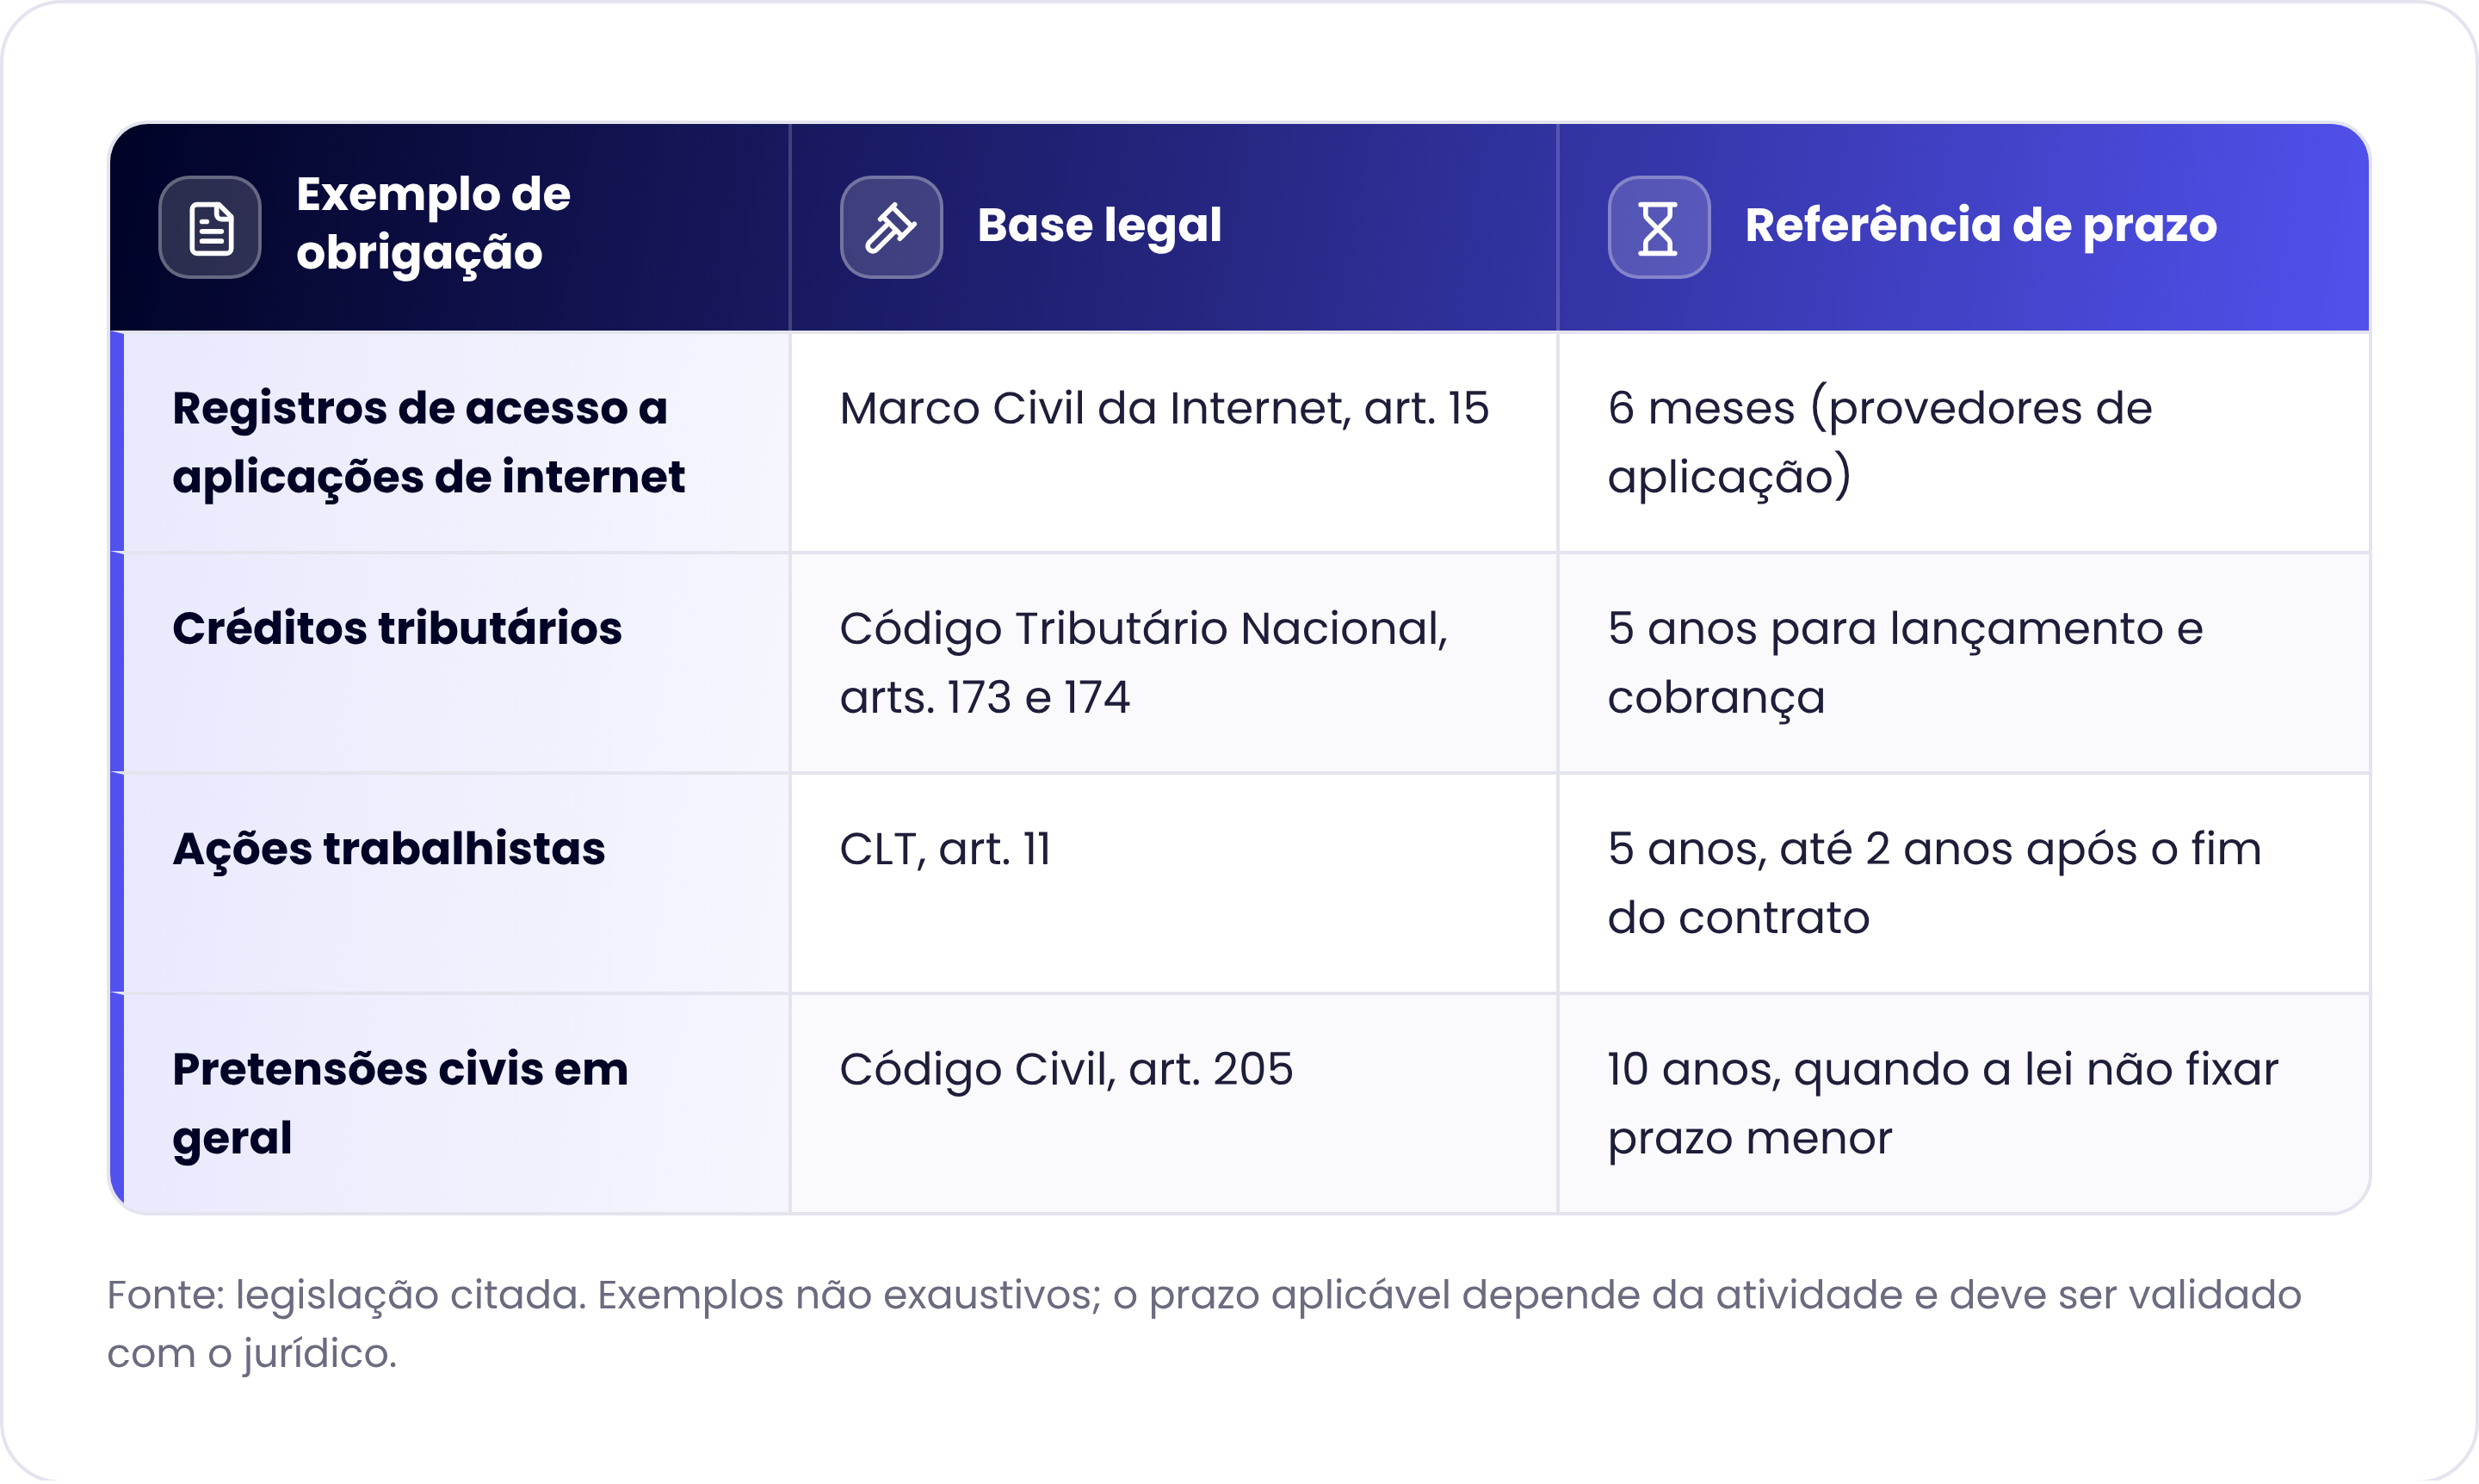
Na prática: a preservação deve recair, sempre que possível, sobre o registro que precisa ficar, transferido para o arquivo histórico. Manter um backup inteiro para guardar uma única informação preserva também todo o resto que deveria ter sido eliminado.
Pedido de eliminação: o que fazer com as cópias
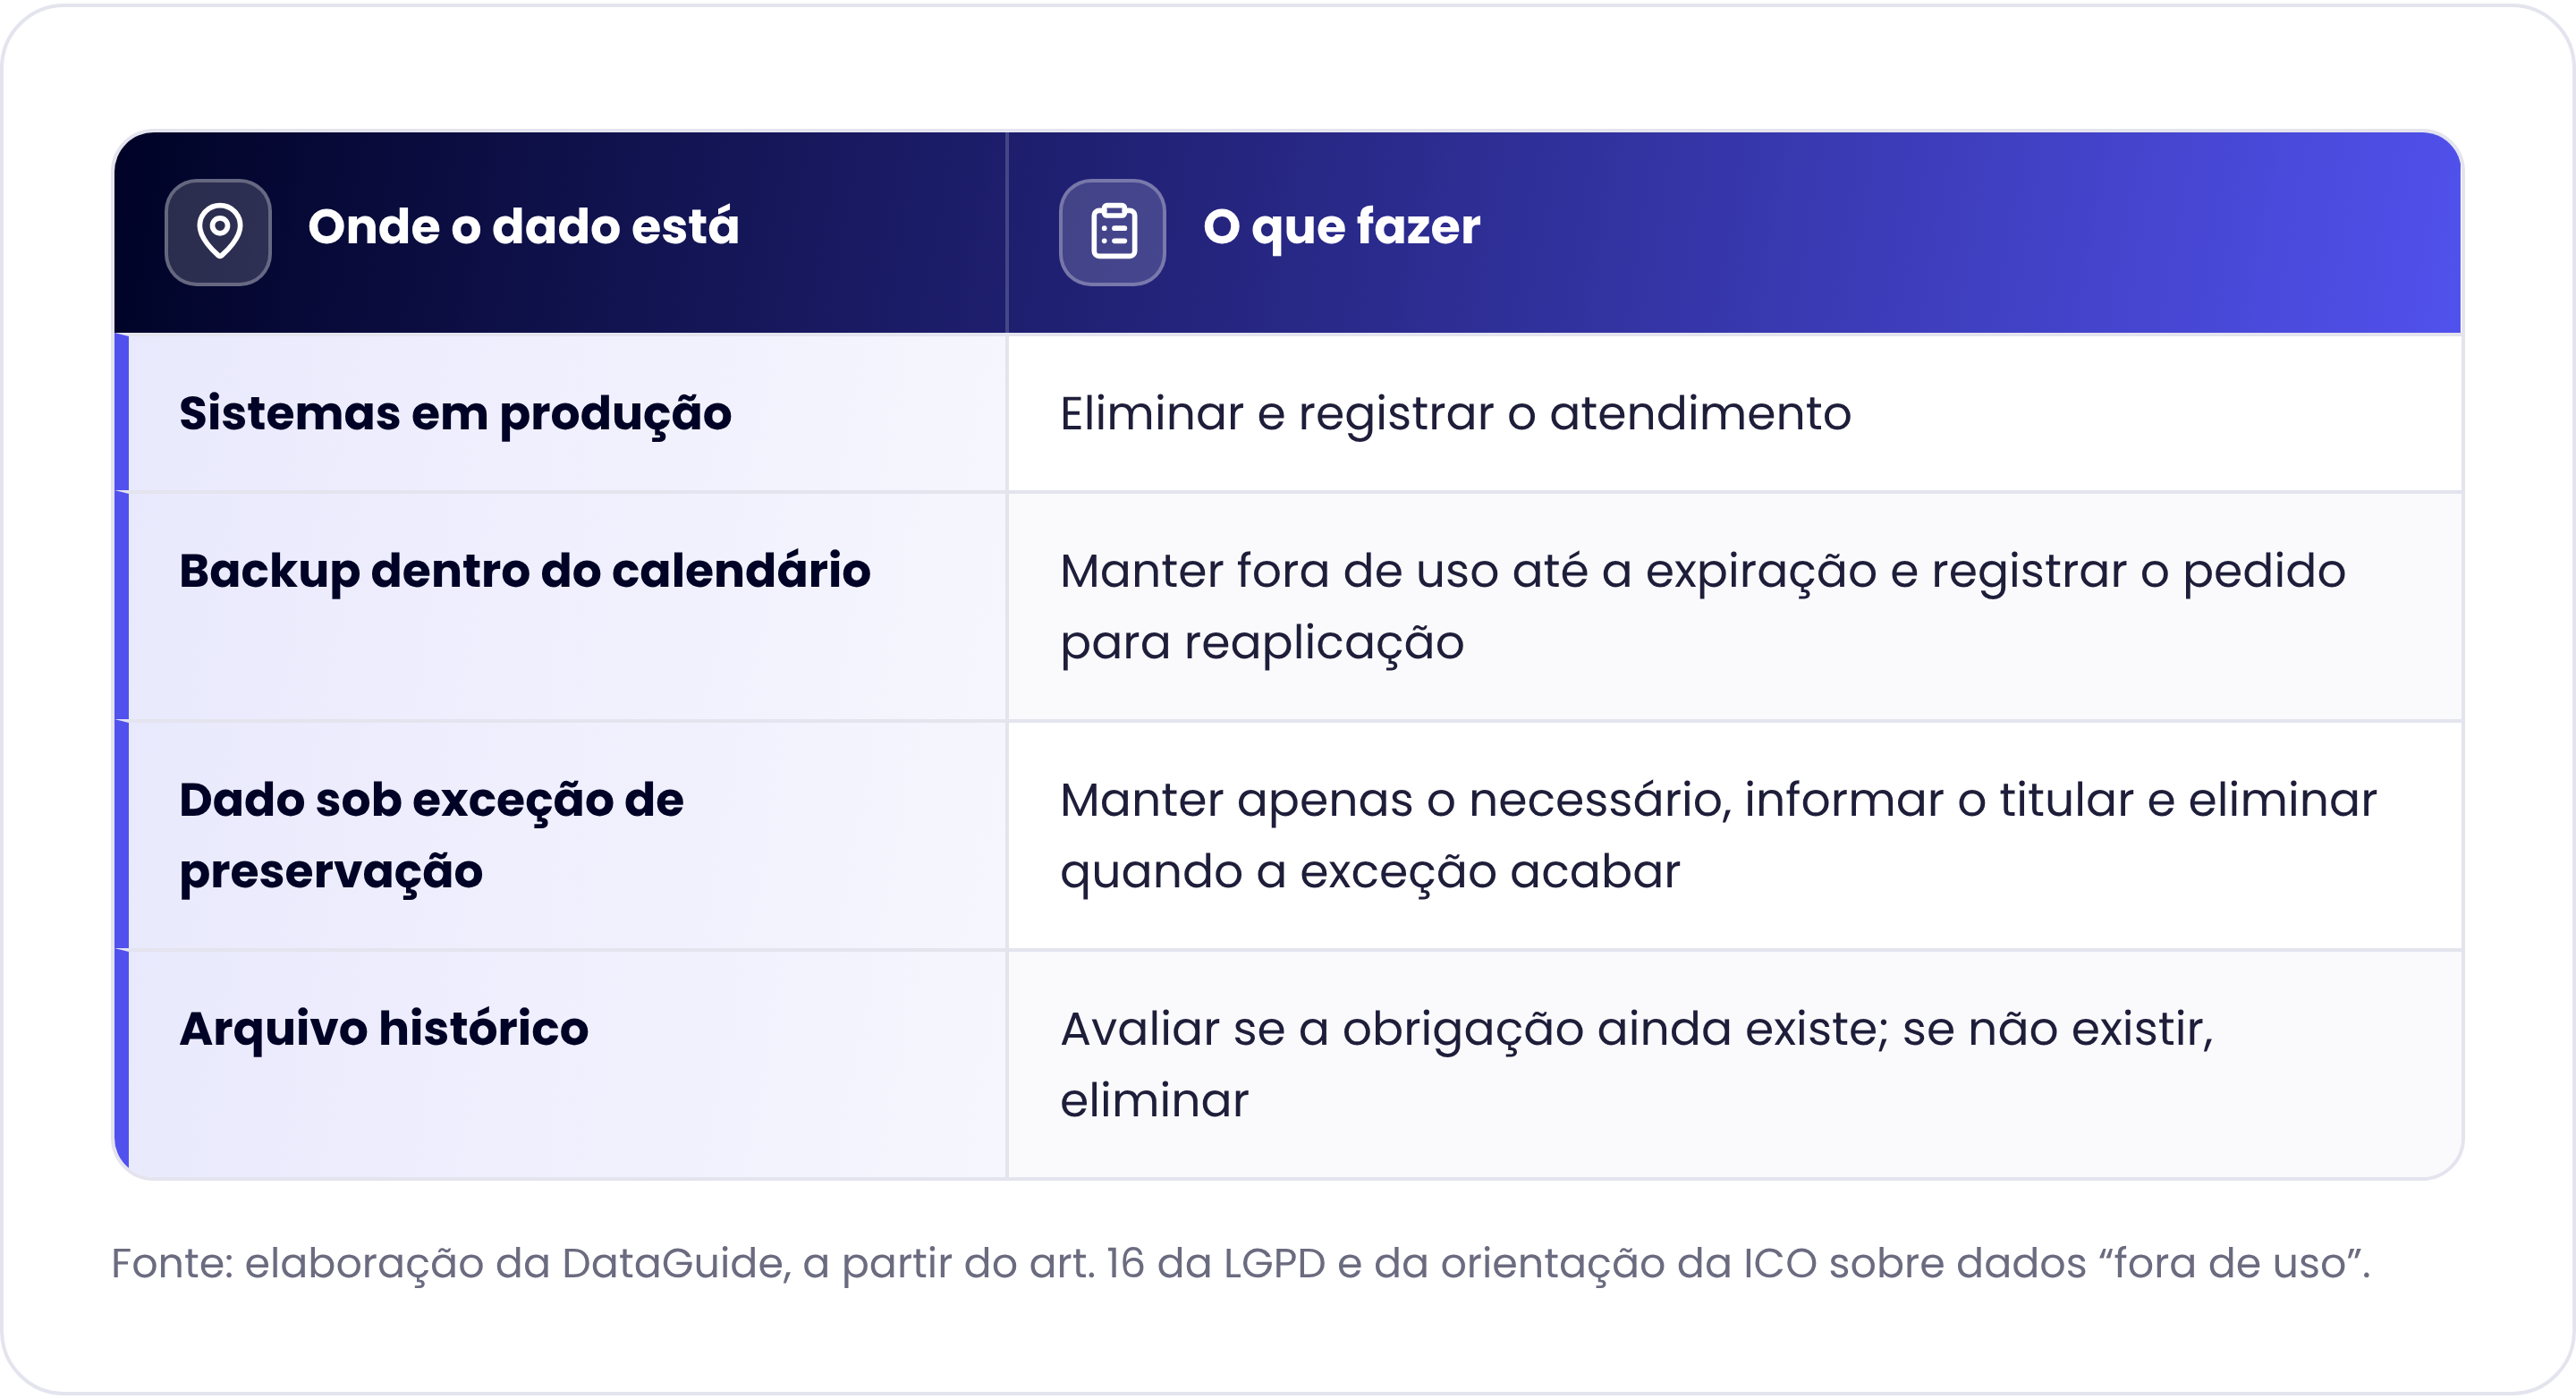
Diante de um pedido de eliminação, o dado deve ser apagado nos sistemas em produção, e as cópias de backup devem ficar fora de uso até expirarem pelo calendário. O descarte de dados na LGPD não exige, em todo cenário, abrir e editar cada cópia imediatamente: o próprio art. 16 fala em “eliminar no âmbito e nos limites técnicos das atividades".
Isso vale desde que o pedido se aplique ao caso (o art. 18, VI, por exemplo, trata dos dados tratados com consentimento) e não haja exceção de preservação. A autoridade britânica de proteção de dados (ICO) usa a expressão "fora de uso" para essa situação: a cópia não é consultada nem usada para nenhuma finalidade e será eliminada no prazo já estabelecido. Vale informar ao titular que cópias de segurança expiram no ciclo normal.
Reaplicar eliminações depois de uma restauração
A eliminação após restauração é o controle que impede que o dado apagado volte. Assim, toda vez que um sistema é restaurado a partir de uma cópia anterior ao pedido, as eliminações registradas desde aquela data precisam ser reaplicadas antes de o sistema voltar a operar. O EDPB segue a mesma lógica no relatório de fevereiro de 2026 sobre o direito à eliminação (seção 4.2.6, p. 20): reconhece que nem sempre é recomendável alterar ou apagar informações de backups e afirma que as organizações devem ter procedimentos para acompanhar os pedidos de eliminação e cumprí-los nos sistemas restaurados na medida do possível.
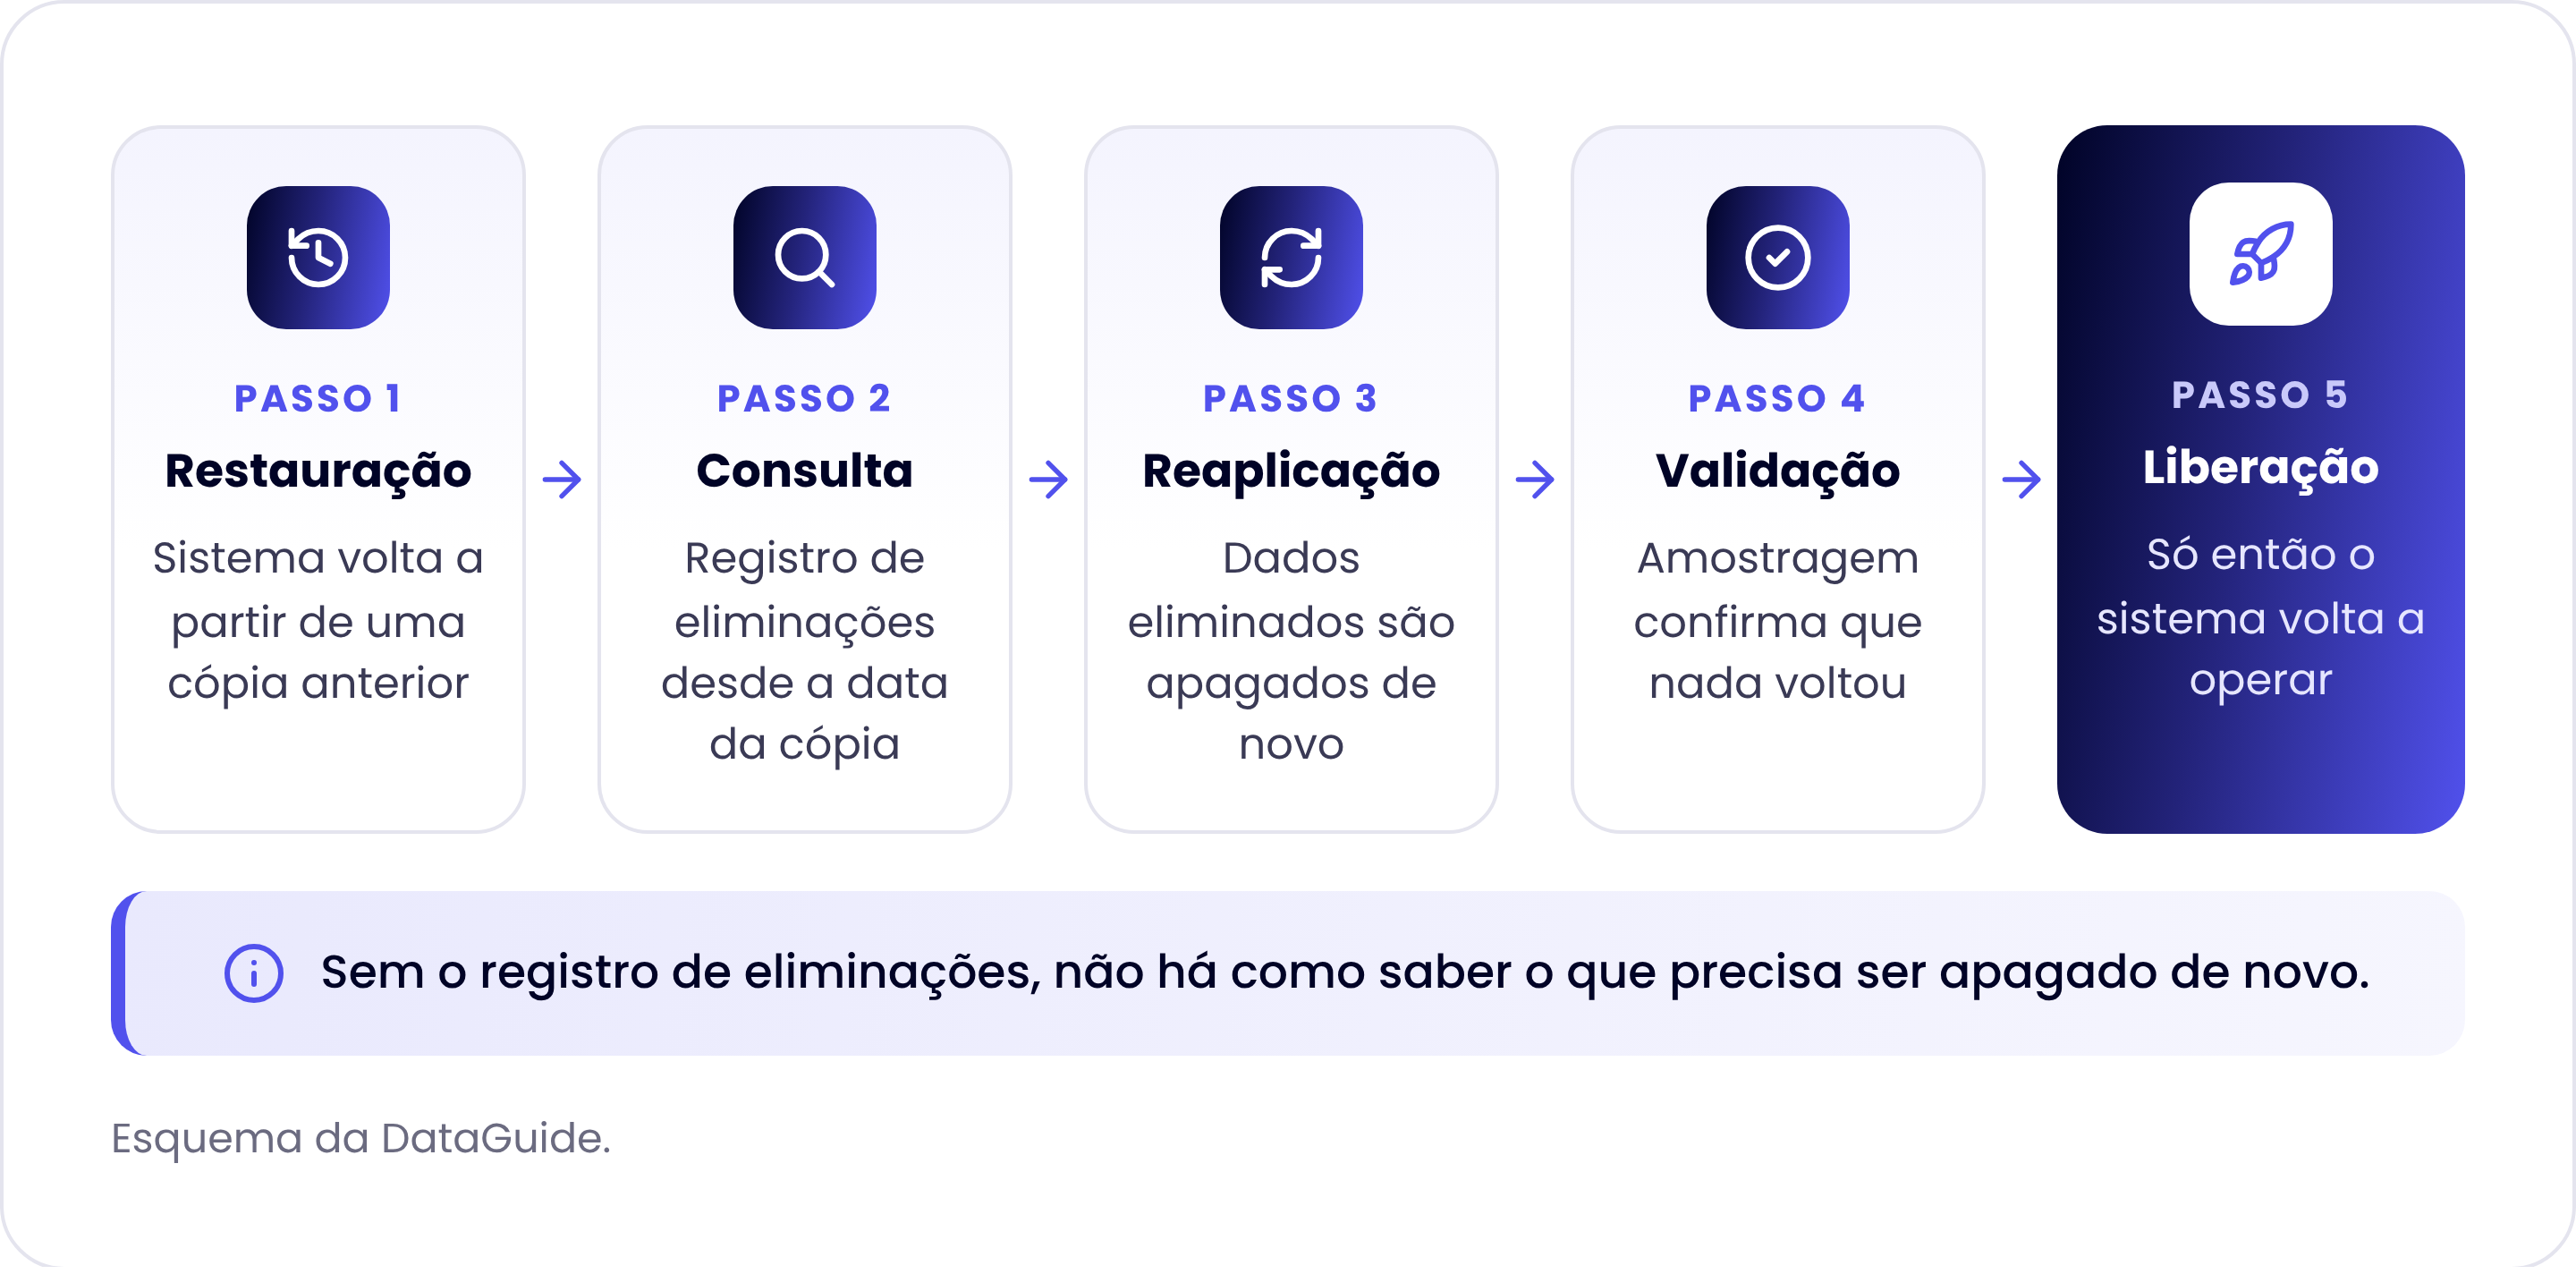
Figura 3. Os cinco passos para que dados eliminados não voltem depois de uma restauração de backup.
Texto alternativo: Fluxo de eliminação após restauração em cinco passos: restauração a partir de cópia anterior, consulta ao registro de eliminações, reaplicação das eliminações, validação por amostragem e liberação do sistema para uso.
O ponto central é o registro de eliminações. Ele deve guardar um identificador do titular ou do registro, sem reproduzir os dados apagados, e ficar fora dos sistemas que podem ser restaurados. Senão, a restauração apaga também a lista do que precisava ser eliminado.
Acesso restrito e registro de quem consulta o backup
Como guarda dados de vários sistemas ao mesmo tempo, o backup precisa de acesso mais restrito que o de qualquer sistema individual. Poucas pessoas devem conseguir restaurar ou ler as cópias, com autenticação forte, e quem administra o backup não precisa enxergar o conteúdo dos dados.
Cada restauração e cada consulta devem gerar registro: quem pediu, quem executou, qual cópia, qual motivo. Esse histórico protege o backup contra uso fora da finalidade, sustenta a decisão de manter cópias "fora de uso" e serve de evidência se um titular ou a ANPD perguntar o que aconteceu com os dados. Criptografia das cópias e separação das credenciais de backup das credenciais do ambiente principal completam a proteção.
Um uso comum merece atenção especial: restaurar a cópia de produção em ambiente de teste ou homologação. Ali, os dados pessoais circulam com controles mais fracos e por prazo indefinido. Se o teste precisa de dados realistas, a restauração deve passar antes por mascaramento ou anonimização.
Quando o backup fica com um provedor de nuvem ou de serviço gerenciado, essas regras precisam estar no contrato. O operador deve seguir o calendário de expiração, eliminar no prazo, informar onde estão as cópias e entregar os registros de acesso. É o que uma boa gestão de fornecedores verifica antes da contratação e acompanha depois.
Conclusão
Retenção de dados em backup é o ponto em que privacidade e segurança precisam decidir juntas. A segurança quer conseguir voltar atrás, e a privacidade quer que o dado não fique disponível além do tempo necessário. Um calendário de expiração por sistema, a separação entre backup e arquivo histórico, exceções de preservação com escopo e prazo e um registro de eliminações reaplicado a cada restauração conciliam os dois lados.
Se a sua empresa já atende pedidos de eliminação, vale fazer o teste: o que aconteceria com esses dados na próxima restauração?
Organize a retenção dos seus backups antes da próxima restauração. A DataGuide revisa sua política de retenção de dados, define o calendário de expiração junto com a equipe de segurança e estrutura o registro de eliminações e as exceções de preservação. Conheça as nossas soluções de privacidade.
Fontes
Lei 13.709/2018 (LGPD): Lei Geral de Proteção de Dados, texto oficial no Planalto
Secretaria de Governo Digital: Modelo de Política de Backup do PPSI 2.0 (maio de 2026)
EDPB: Relatório da ação coordenada de 2025 sobre o direito à eliminação (fevereiro de 2026)
ICO: Orientação sobre o direito à eliminação e dados em backup "fora de uso"
Sophos: State of Ransomware 2024: 94% das vítimas tiveram tentativas de comprometer backups
Veeam: 2025 Ransomware Trends and Proactive Strategies Report
Marco Civil da Internet: Lei 12.965/2014, texto oficial no Planalto
Código Tributário Nacional: Lei 5.172/1966, texto oficial no Planalto
Código Civil: Lei 10.406/2002, texto oficial no Planalto
Perguntas Frequentes
A LGPD exige apagar dados pessoais dos backups?
Sim, mas no ritmo das cópias. O art. 16 manda eliminar os dados após o término do tratamento, "no âmbito e nos limites técnicos das atividades", e o backup está nesse âmbito. Na prática, é preciso ter calendário de expiração, eliminar as cópias de forma segura quando o prazo vence e reaplicar as eliminações sempre que um sistema for restaurado a partir de uma cópia antiga.
Por quanto tempo devo guardar os backups?
Não existe prazo universal. O tempo de retenção das cópias deve seguir a necessidade de recuperação de cada sistema, ou seja, até quando a empresa precisa conseguir voltar atrás. Registros com obrigação legal de guarda, como os fiscais e trabalhistas, devem ir para um arquivo histórico com prazo próprio, em vez de prolongar a vida de todos os backups.
O que é legal hold?
Legal hold, ou preservação legal, é a suspensão do descarte de um conjunto específico de dados porque há obrigação legal, investigação ou processo que exige guardá-los. Na LGPD, ela se apoia no art. 16, I, e no art. 7º, VI. Cada preservação precisa de escopo, motivo, responsável e data de revisão, e os dados voltam ao calendário normal quando o motivo acaba.
Preciso avisar o titular de que os dados continuam no backup?
É uma boa prática. Ao responder a um pedido de eliminação, informe que o dado foi apagado dos sistemas em uso e que as cópias de segurança são eliminadas no ciclo normal de expiração, sem acesso ou uso nesse período. Se houver exceção de preservação, explique o motivo e o que será mantido. A transparência evita reclamações e mostra que o pedido foi tratado.
Backup em nuvem muda alguma coisa?
Muda a divisão de responsabilidades. O provedor atua como operador e precisa seguir o calendário de expiração, eliminar as cópias no prazo e entregar registros de acesso. Recursos como versionamento, lixeira e replicação em outras regiões podem prolongar a vida dos dados sem que a empresa perceba, então precisam estar configurados de acordo com a política de retenção e previstos em contrato.