Resposta rápida: compliance é a capacidade contínua de identificar as obrigações da empresa (leis, contratos, normas e compromissos com clientes), avaliar o risco de descumpri-las e responder de forma proporcional, com evidência do que foi feito. Não é um estado que se atinge, e sim um sistema que coloca a informação de risco na mesa antes da decisão, e não depois do erro.
Enquanto compliance for entendido como “cumprir as regras”, continuará sendo um custo que ninguém quer pagar e um assunto que ninguém quer discutir. Quando passa a operar como sistema de decisão, muda de categoria: deixa de ser freio e vira infraestrutura.
Este guia explica o que é compliance, quais são os pilares de um programa, como a ISO 37301 organiza o tema, em que compliance se diferencia do jurídico e como uma empresa pode fazer essa virada em cinco movimentos.
O que é compliance?
A tradução literal de compliance é conformidade, e é justamente essa tradução que atrapalha: ela sugere um estado final, algo que se atinge e se guarda na gaveta. A ISO 37301:2021, norma internacional de sistemas de gestão de compliance, adota outra lógica. Em termos práticos, o ciclo que ela organiza pode ser resumido em três verbos: identificar obrigações, avaliar riscos e responder de forma proporcional, com evidência do que foi feito.
Nenhum desses verbos é “arquivar”. Compliance, nessa leitura, é um processo vivo que produz informação para quem decide. Se o programa não muda nenhuma decisão dentro da empresa, o que existe é uma pasta, não compliance.
Obrigação de compliance x risco de compliance
A norma separa dois conceitos que o mercado costuma misturar. Obrigação de compliance é o que a organização precisa cumprir, seja por lei, contrato, regulação setorial ou compromisso voluntário assumido com um cliente. Risco de compliance é o efeito de não cumprir uma obrigação específica, no contexto daquela empresa.
Duas companhias podem ter a mesma obrigação legal e riscos muito diferentes. Uma clínica que trata dados de saúde de crianças e adolescentes e uma distribuidora de peças respondem à mesma LGPD, mas não deveriam ter o mesmo programa. Para aprofundar o caso da saúde, veja nosso conteúdo sobre LGPD e dados de saúde. Quando a empresa não separa obrigação de risco, ela trata tudo com o mesmo peso, gasta energia no que é irrelevante e descobre tarde o que era crítico.
O que é a ISO 37301
A ISO 37301:2021 estabelece requisitos para um sistema de gestão de compliance e substituiu a ISO 19600:2014, que era apenas uma diretriz. É uma norma voluntária e certificável, aplicável a organizações de qualquer porte e setor. Mesmo para quem não pretende se certificar, a estrutura da norma funciona como régua de maturidade: obriga a separar obrigação de risco, a definir responsáveis e a registrar evidência de cada controle.
Onde a lógica de “cumprir regras” falha
O modelo de cumprimento tem três falhas estruturais.
Só funciona para o que já está previsto. As regras costumam surgir como resposta a problemas conhecidos. Quando uma situação nova aparece antes da regulamentação, como o tratamento de dados por inteligência artificial, o uso de biometria em pontos de acesso ou o uso do WhatsApp comercial por vendedores autônomos, quem opera apenas por checklist fica sem direção.
Chega tarde. O cumprimento costuma ser verificado depois, em auditoria, mas a decisão que gerou o passivo foi tomada meses antes, por alguém que nunca viu o checklist. O programa chega para diagnosticar um problema que já produziu contrato assinado, dado coletado e cliente notificado.
Não gera prova. Ter política não é o mesmo que demonstrar a aplicação da política, e é a demonstração que o regulador, o cliente e o auditor cobram.
Quanto custa a não conformidade
O estudo The True Cost of Compliance, do Ponemon Institute (2011), comparou o custo de manter conformidade com o custo de não estar em conformidade em 46 organizações multinacionais, a partir de 160 entrevistas com líderes. Em média, estar em conformidade custou US$ 3,5 milhões por ano, e a não conformidade, US$ 9,4 milhões: 2,65 vezes mais. Por colaborador, a diferença é de US$ 222 para US$ 820.
O maior componente do custo da não conformidade foi a interrupção de negócios, cerca de 35% do total. O estudo é de 2011 e, por isso, vale como ordem de grandeza, não como valor atual. Mas mostra um padrão relevante: o custo da falha chega pela operação, e não apenas pela sanção.
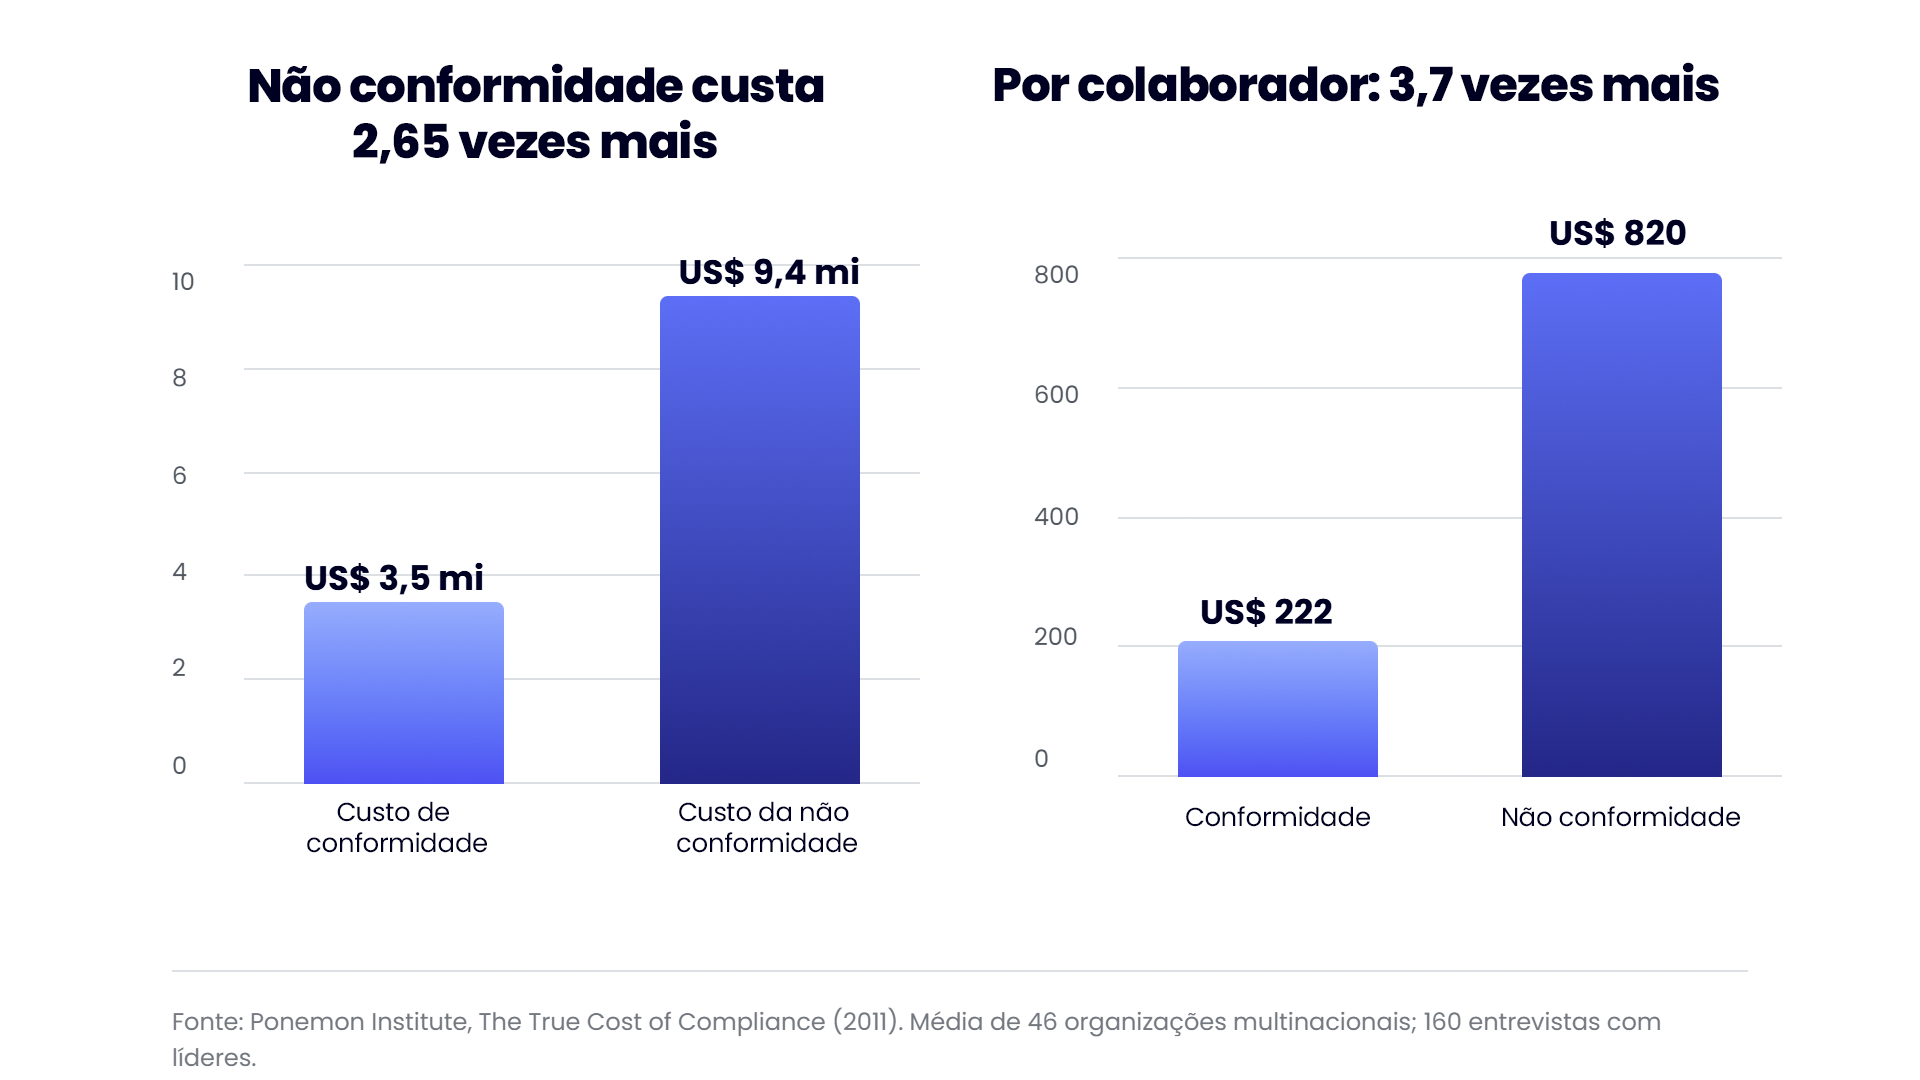
Figura 1. Custo de conformidade e de não conformidade, segundo o Ponemon Institute (2011).
Texto alternativo: Dois gráficos de barras. À esquerda, custo médio anual por organização: US$ 3,5 milhões em conformidade e US$ 9,4 milhões em não conformidade. À direita, custo por colaborador: US$ 222 e US$ 820.
Compliance como sistema de decisão: as seis dimensões
Sistema de decisão significa que a informação de conformidade entra no fluxo antes da escolha, e não depois do erro. Na prática, isso reorganiza seis dimensões da operação:
Velocidade da informação: o risco é sinalizado quando a decisão está sendo tomada, e não no relatório trimestral.
Rastreabilidade: existe registro de quem decidiu e com base em qual análise.
Integração com risco: cada obrigação é classificada por probabilidade e impacto e recebe recurso proporcional.
Uso em decisão de negócio: contratos, produtos e campanhas passam por um crivo formal antes de seguir.
Capacidade de prova: cada controle deixa rastro documental.
Apropriação pela ponta: a área que gera o risco responde por ele.
A diferença entre os dois modelos não está no orçamento, está no desenho. Muita empresa gasta bem para operar no modelo de cumprimento.
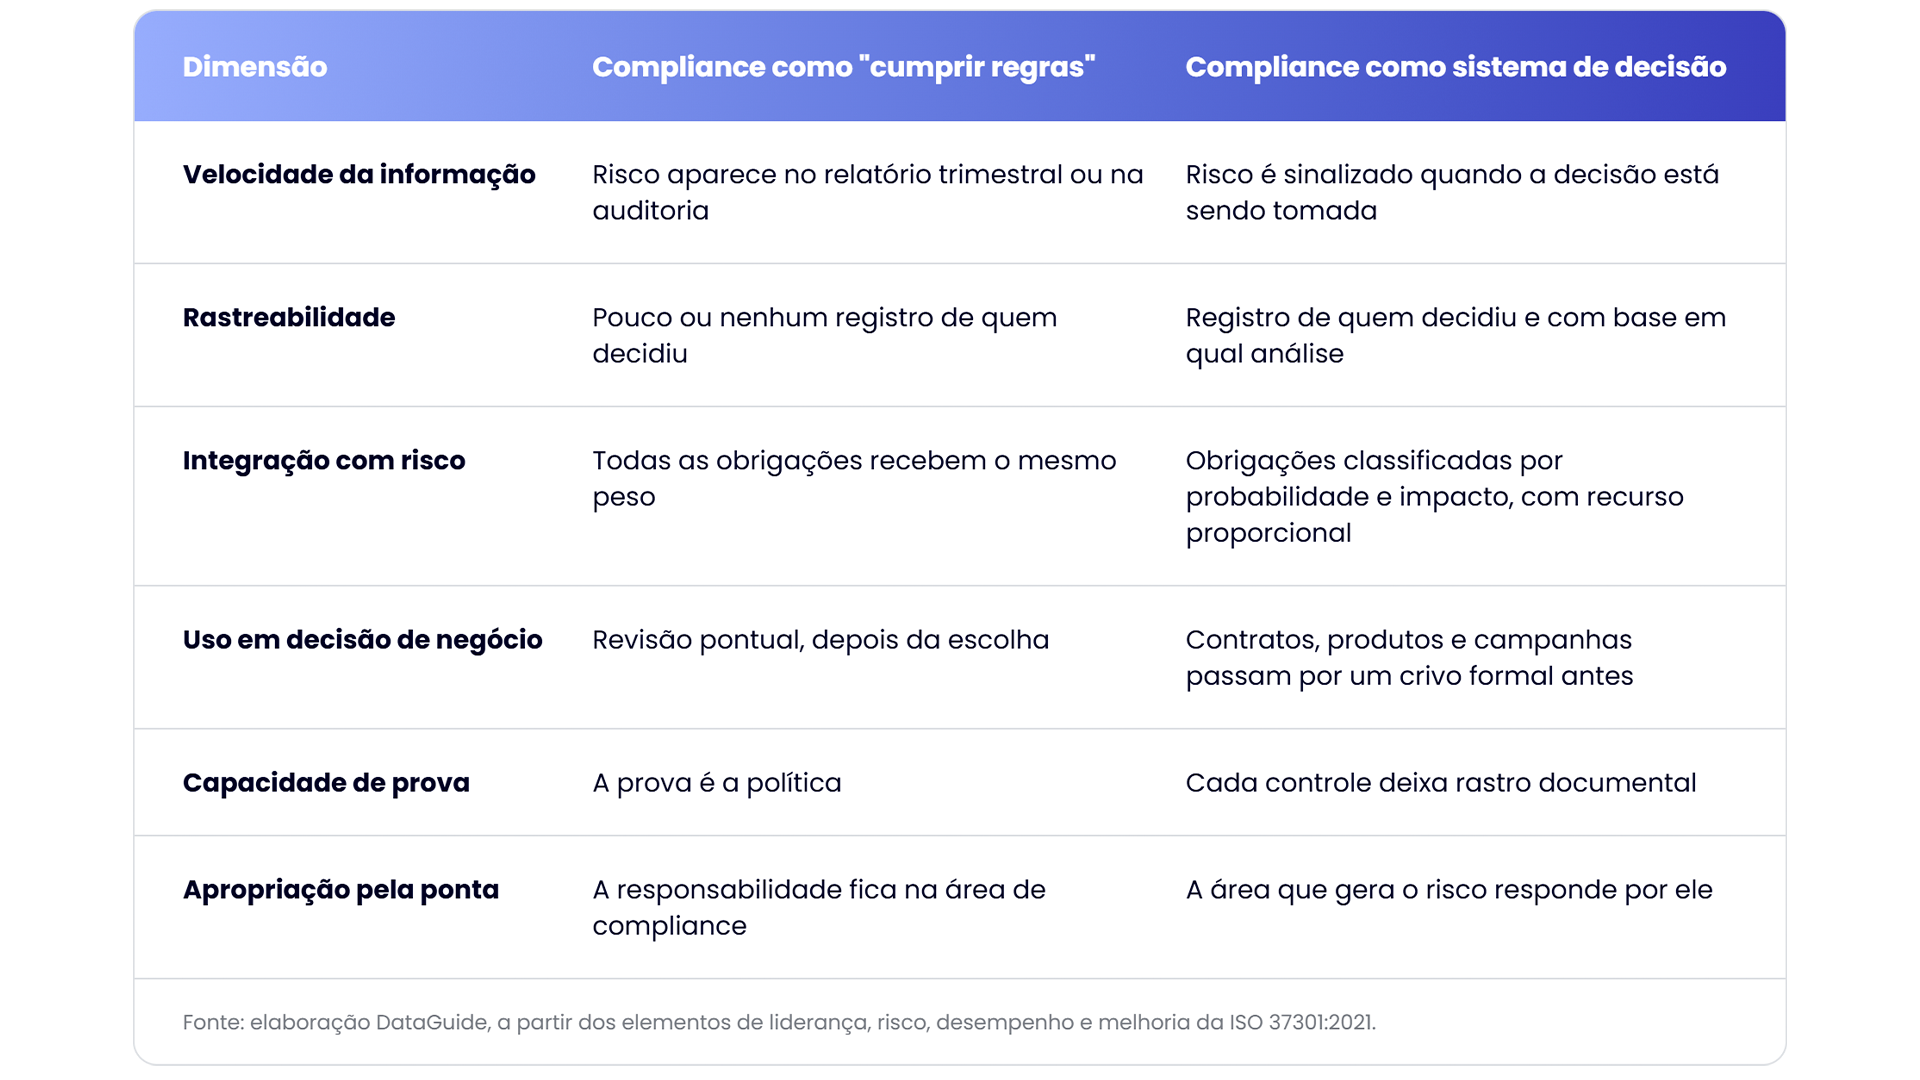
Figura 2. Compliance como “cumprir regras” e compliance como sistema de decisão, nas seis dimensões.
Texto alternativo: Tabela comparativa com seis dimensões (velocidade da informação, rastreabilidade, integração com risco, uso em decisão de negócio, capacidade de prova e apropriação pela ponta), contrastando o modelo de cumprimento de regras com o de sistema de decisão.
Pilares de compliance: os cinco blocos de um programa
O Decreto 11.129/2022, que regulamenta a Lei Anticorrupção (Lei 12.846/2013), lista quinze parâmetros para avaliar programas de integridade (art. 57). O Decreto 12.304/2024 reaproveita esses parâmetros para licitações e contratos públicos e acrescenta a exigência de mecanismos de respeito a direitos humanos e trabalhistas e de preservação do meio ambiente. Esses parâmetros dialogam com a ISO 37301 e, para fins didáticos, podem ser agrupados em cinco pilares. O agrupamento é da DataGuide, não uma lista oficial.
Comprometimento da alta direção: dá autoridade e orçamento para a função existir de fato. Evidência: ata de deliberação, alçada formal e verba destacada.
Gestão de riscos: prioriza o que tratar primeiro, com critério escrito. Evidência: matriz de risco datada e revisada periodicamente.
Políticas, código de conduta e treinamento: traduz obrigação em comportamento esperado. Evidência: registro de aceite, lista de presença e avaliação de aprendizado.
Controles internos e due diligence de terceiros: impede que o risco entre pela porta do fornecedor. Evidência: cláusula contratual, questionário respondido e consulta a bases. A mesma lógica de controles com evidência sustenta a ISO/IEC 27001.
Canal de denúncia e monitoramento contínuo: detecta o desvio antes do regulador. Evidência: trilha de apuração, indicadores e plano de ação encerrado.
O ponto crítico é a evidência: um pilar só é reconhecido se produzir prova verificável. Nas contratações públicas, a Portaria Normativa SE/CGU 226/2025 estabeleceu a metodologia com que a CGU avalia programas de integridade, com exigência de documentação, nos contratos de grande vulto (acima de R$ 239 milhões). Na prática, isso separa o programa real do programa de prateleira.
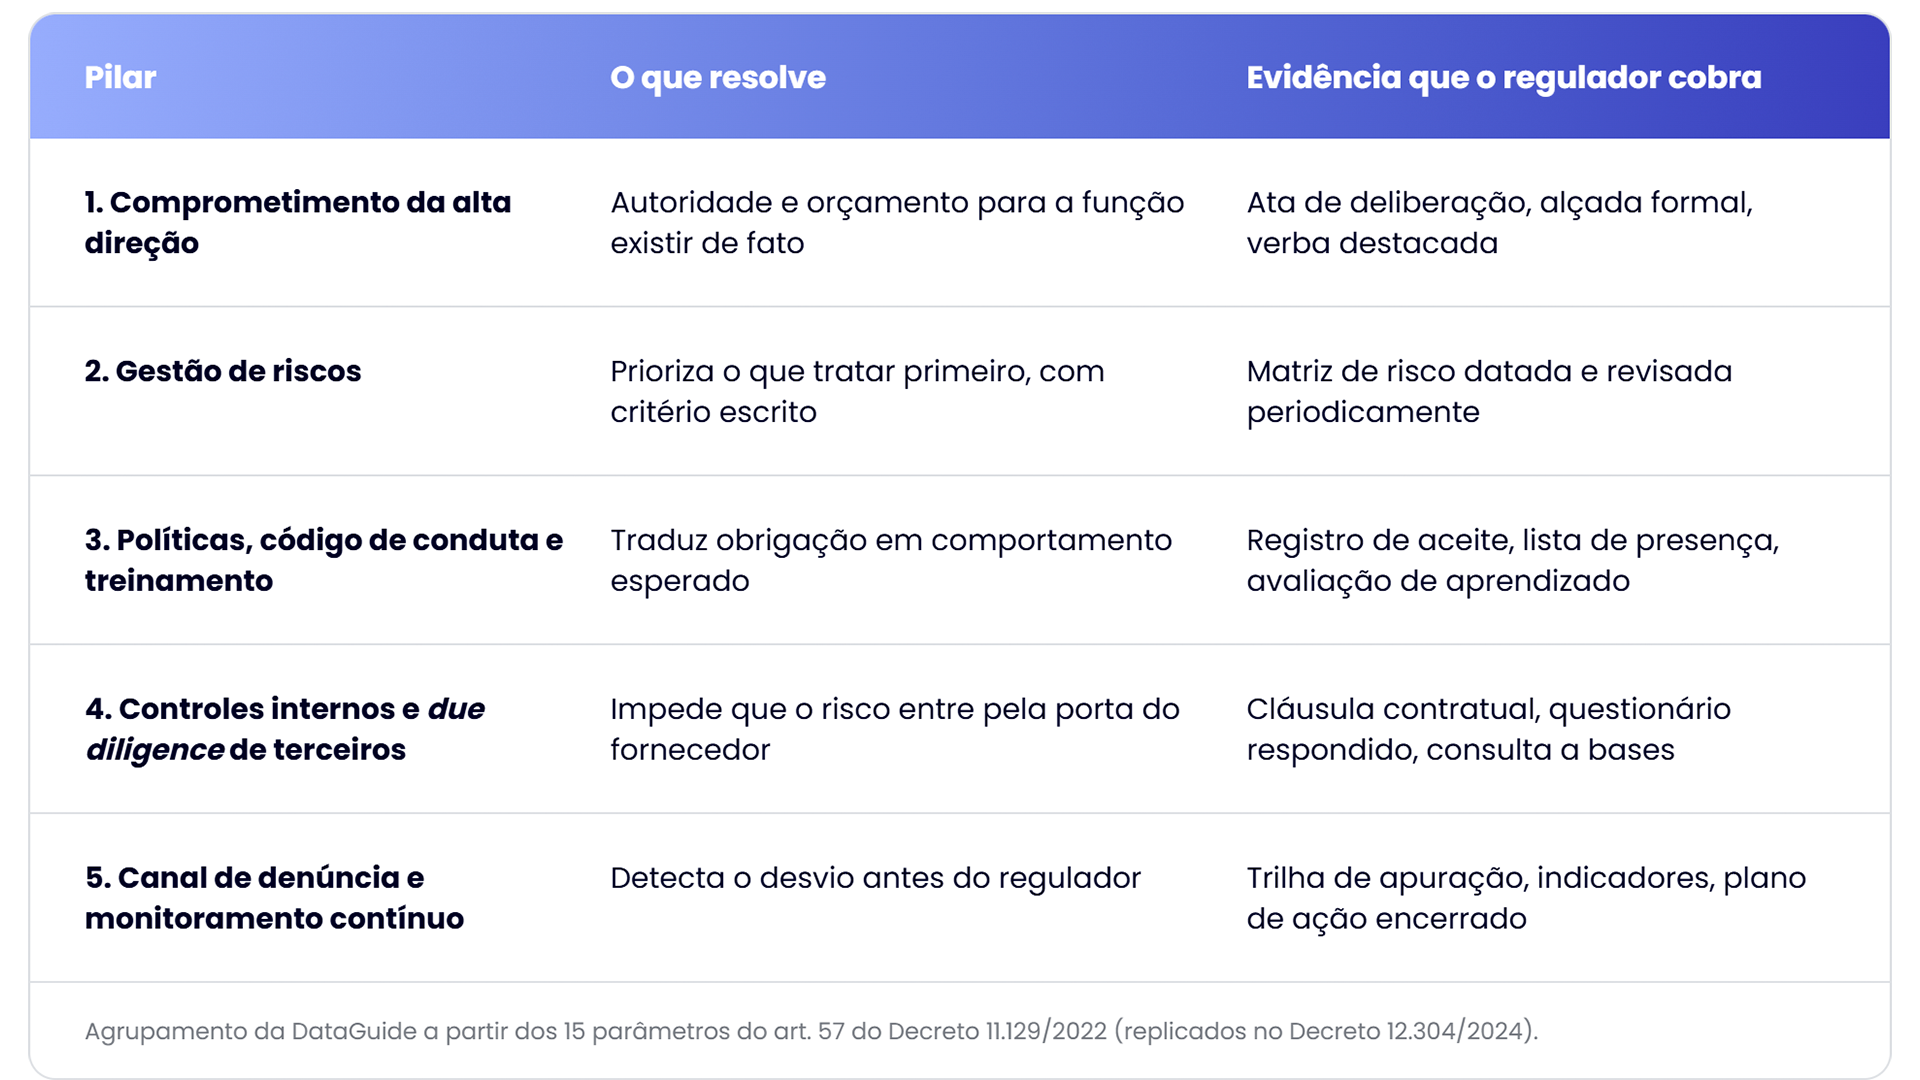
Figura 3. Os cinco pilares de um programa de compliance e a evidência esperada em cada um.
Texto alternativo: Tabela com cinco pilares (alta direção, gestão de riscos, políticas e treinamento, controles internos e terceiros, canal de denúncia e monitoramento), o que cada um resolve e a evidência que o regulador cobra.
Compliance x jurídico: qual a diferença?
Uma pergunta aparece com frequência nos diagnósticos: se já temos jurídico, para que compliance? A resposta é que as duas funções, no seu desenho típico, atuam em momentos diferentes e têm lógicas diferentes de sucesso.
O jurídico trabalha sobre o fato e o contrato: interpreta a norma, redige e revisa documentos, defende a empresa. O jurídico consultivo também previne, mas a função é desenhada para interpretar e defender. Compliance, por desenho, é contínuo e transversal: mapeia obrigações, mede aderência, monitora comportamento e produz prova de que o controle funciona.
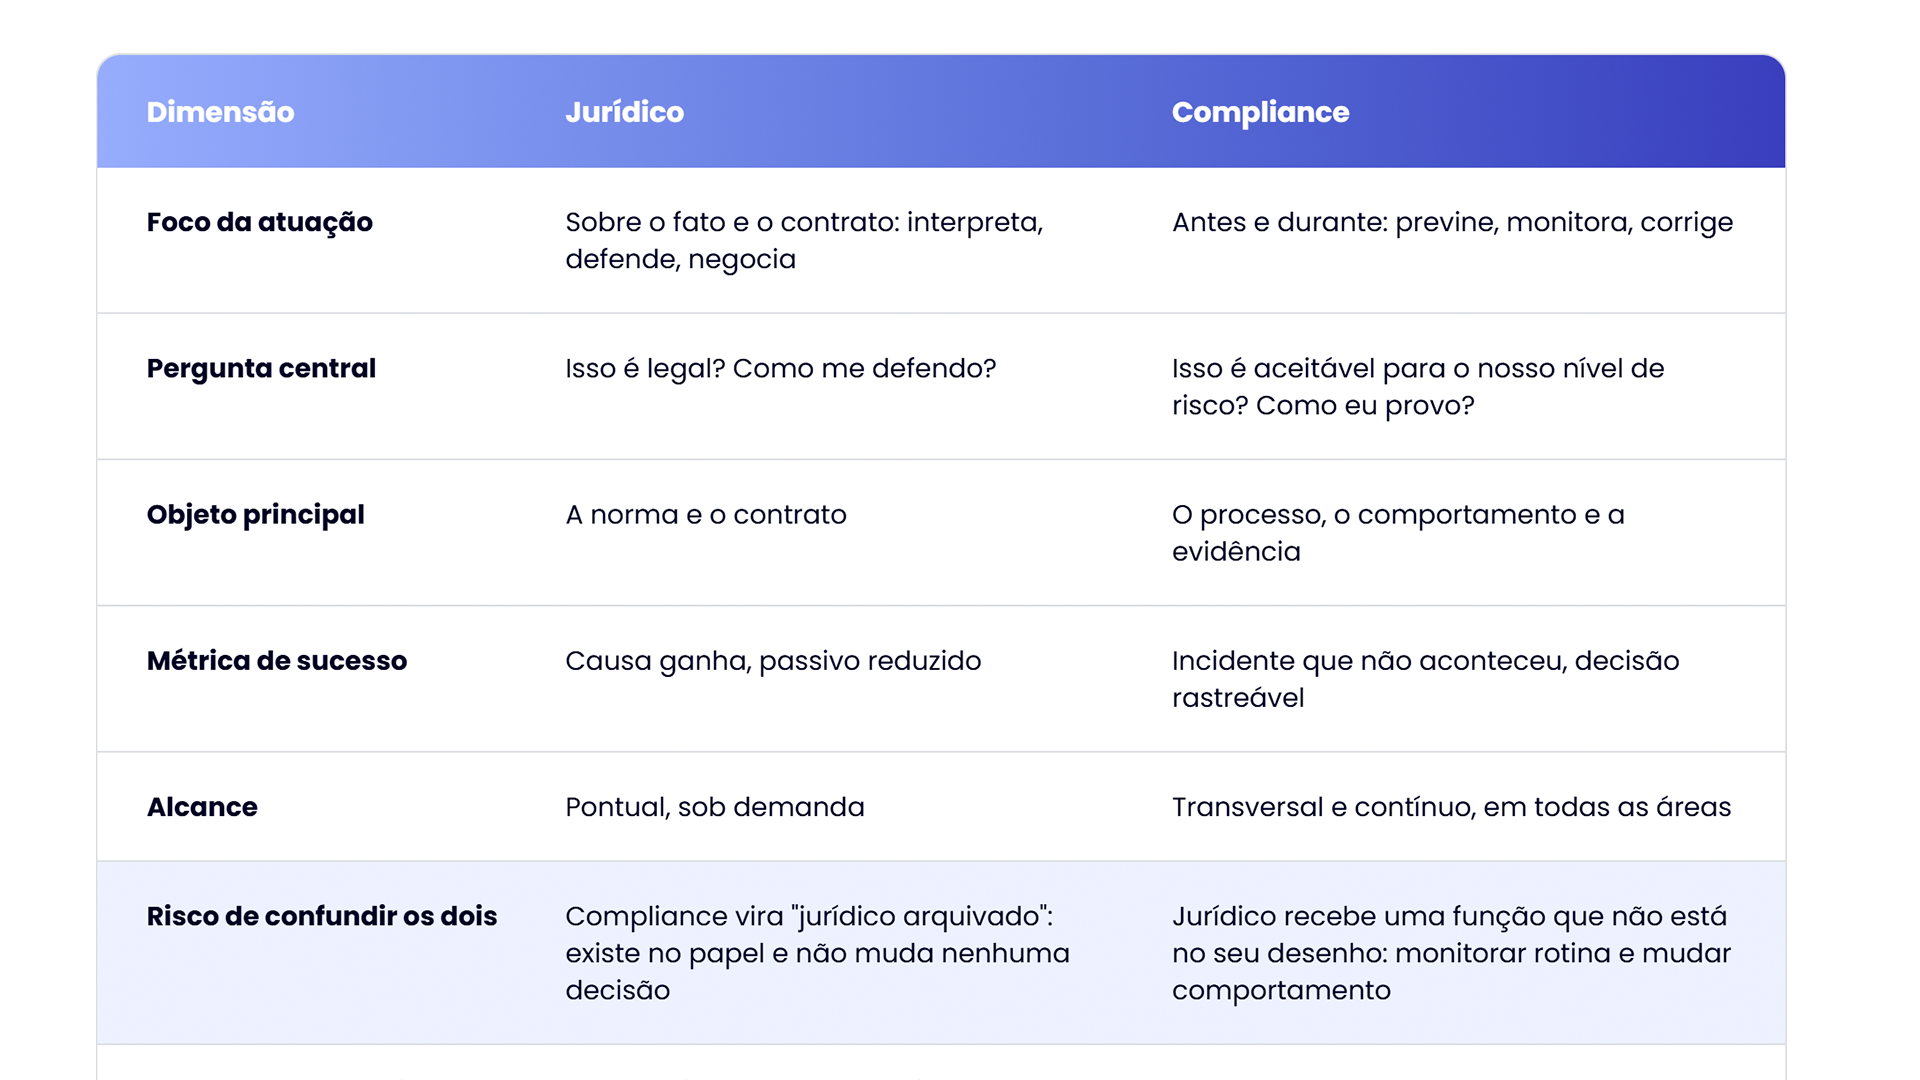
Figura 4. Compliance e jurídico: foco, pergunta central, objeto, métrica e alcance.
Texto alternativo: Tabela comparando jurídico e compliance em foco da atuação, pergunta central, objeto principal, métrica de sucesso, alcance e risco de confundir os dois.
Há um teste simples para saber qual lógica prevalece na sua empresa. Pergunte quem é acionado quando alguém quer lançar um produto novo que usa dados pessoais. Se a resposta é “ninguém, a gente lança e depois valida”, não existe sistema. Se a resposta é “manda para o jurídico revisar o texto”, existe revisão contratual, não gestão de risco. Se a resposta descreve uma avaliação prévia, com critério, prazo e registro, aí compliance opera como sistema de decisão.
O jurídico é excelente no que faz. O problema é pedir a ele algo que não está no seu desenho: monitorar a rotina, medir aderência e mudar o comportamento de mil pessoas todos os dias. Quando compliance é tratado como subconjunto do jurídico, o programa herda uma lógica reativa e perde a função preventiva. Quando é tratado como função autônoma, que conversa com jurídico, riscos, TI e operação, o desenho fecha.
Compliance para pequenas empresas: proporcionalidade não é isenção
O argumento mais comum contra estruturar compliance é o porte: “isso é coisa de multinacional”. A regulação brasileira reconhece a proporcionalidade, mas não prevê isenção.
O Decreto 11.129/2022 determina que a avaliação do programa considere o número de colaboradores, o faturamento, a complexidade da governança, o uso de intermediários, o setor de atuação, os países onde a empresa opera e o grau de interação com o poder público, e prevê tratamento diferenciado para microempresas e empresas de pequeno porte. Na LGPD, a Resolução CD/ANPD 2/2022 flexibiliza obrigações para agentes de tratamento de pequeno porte, como a indicação obrigatória de encarregado e alguns prazos, mas só para quem não realiza tratamento de alto risco. Ela não afasta o restante da lei, como as bases legais, os princípios e os direitos dos titulares.
Ninguém espera um comitê de ética com assento independente em uma empresa de trinta pessoas. O critério que vale para qualquer porte é a coerência entre o risco que a operação gera e o controle que ela mantém. Uma empresa de cinco pessoas que trata dados sensíveis de milhares de titulares tem risco alto com estrutura pequena, e essa combinação tende a ser enquadrada como tratamento de alto risco, fora da flexibilização. Para empresas sem estrutura interna, um DPO as a Service é uma forma proporcional de manter a função funcionando.
Cenário brasileiro: certificações e fiscalização
Dois movimentos ajudam a entender por que o tema ganhou urgência: a baixa adesão do país a certificações de integridade e o endurecimento da fiscalização. No campo da segurança, o assunto também aparece na política nacional, como mostra nossa análise da Estratégia Nacional de Cibersegurança (E-Ciber).
O que o ISO Survey 2024 mostra sobre o Brasil
O ISO Survey 2024, levantamento global da ISO feito a partir do IAF CertSearch, registra 9.952 certificados válidos de ISO 37001, a norma de sistemas de gestão antissuborno. O Brasil tem 186, menos de 2% do total. O Peru, nas Américas, tem 2.359. A diferença não acompanha o tamanho da economia: o Peru é muito menor que o Brasil e tem mais de dez vezes o número de certificados.
Isso importa porque programas de integridade são cada vez mais cobrados em contratações e cadeias de fornecimento, como mostra a exigência para contratos públicos de grande vulto.
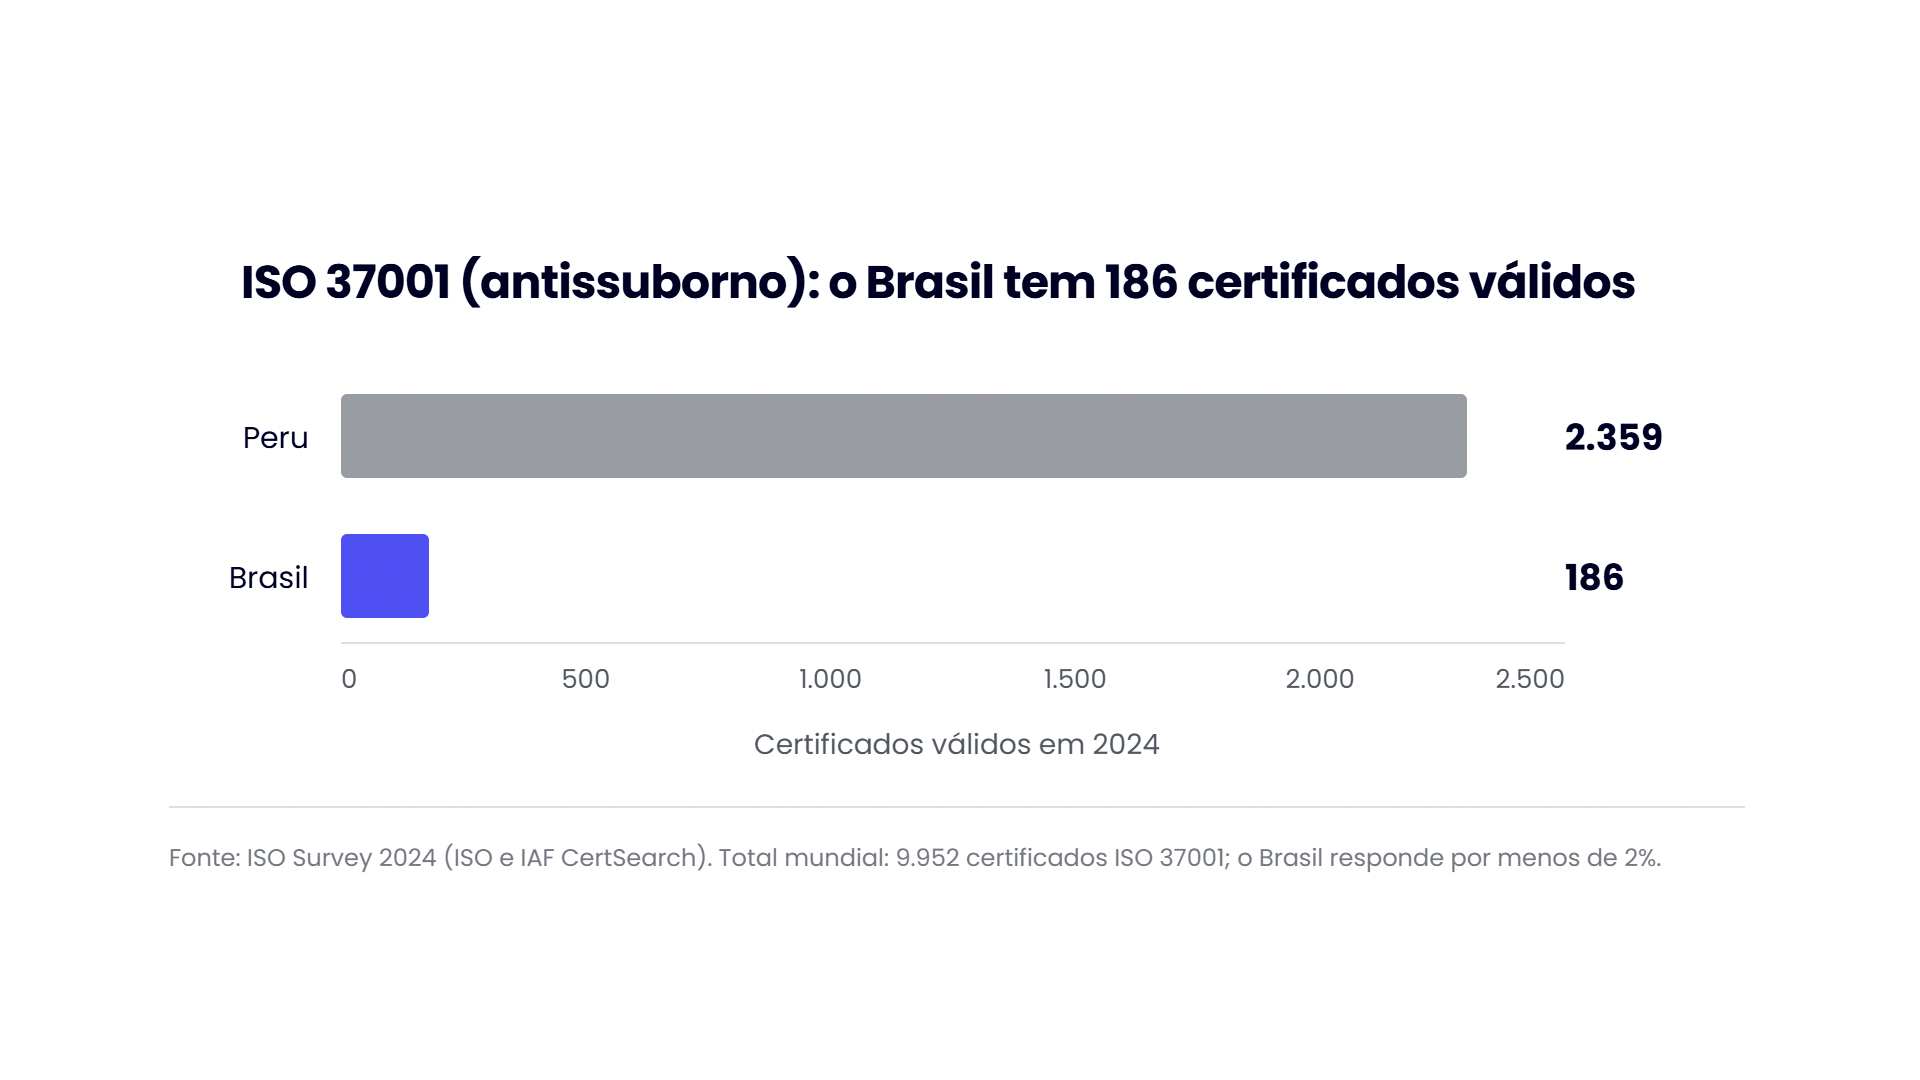
Figura 5. Certificados ISO 37001 válidos em 2024: Peru e Brasil.
Texto alternativo: Gráfico de barras horizontais com certificados ISO 37001 válidos em 2024: Peru com 2.359 e Brasil com 186.
ANPD: de autoridade a agência reguladora
Quem aposta que a fiscalização de dados no Brasil não pega está lendo dados velhos. Com a Lei 15.352/2026, a ANPD deixou de ser uma autoridade com autonomia limitada e virou a Agência Nacional de Proteção de Dados, com autonomia técnica, decisória, administrativa e financeira e 200 cargos efetivos de especialistas em regulação e proteção de dados.
A fiscalização acompanha. Em 2025, a ANPD abriu 81 processos de fiscalização e respondeu a 12.701 requerimentos de titulares, segundo seu primeiro Relatório de Gestão Integrado, divulgado em maio de 2026. O Mapa de Temas Prioritários 2026 a 2027 prevê ao menos 75 atividades de fiscalização, com foco em direitos dos titulares, crianças e adolescentes no ambiente digital, setor público e inteligência artificial.
A régua das multas também mudou de escala. A primeira multa a uma empresa privada, em 2023, foi de R$ 14,4 mil (Telekall Infoservice). Em agosto de 2026, a ANPD multou a ByteDance, responsável pelo TikTok, em R$ 153,7 milhões, por tratar dados de crianças e adolescentes sem base legal adequada. São casos de porte muito diferente, mas mostram a ordem de grandeza que a sanção pode alcançar.
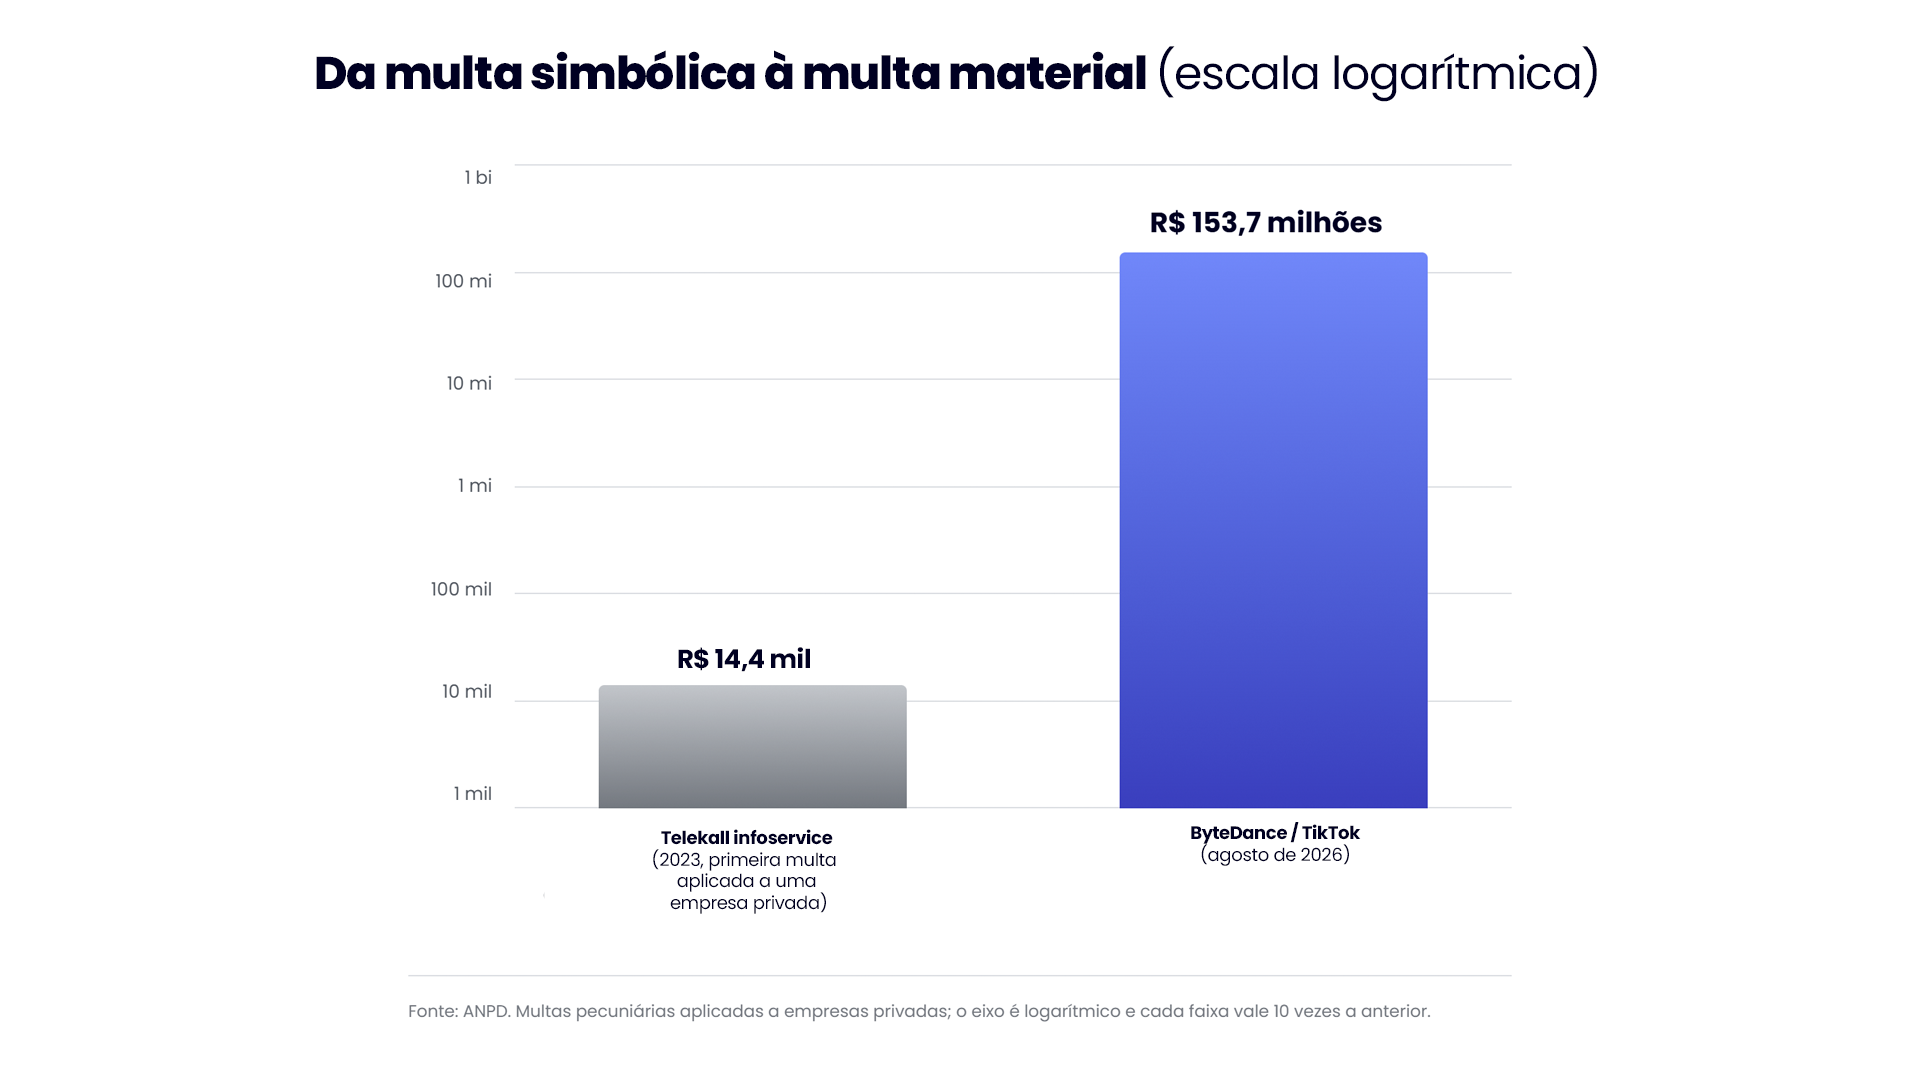
Figura 6. Da multa simbólica à multa material: sanções da ANPD a empresas privadas.
Texto alternativo: Gráfico de barras em escala logarítmica: multa de R$ 14,4 mil à Telekall Infoservice em 2023 e de R$ 153,7 milhões à ByteDance, responsável pelo TikTok, em agosto de 2026.
Mesmo obrigações elementares estão sob a lupa. Em um ciclo de monitoramento sobre a indicação de encarregado e a disponibilização de canal para titulares, concluído em junho de 2026, 21 de 56 organizações monitoradas (39 órgãos públicos e 17 empresas privadas) não responderam aos ofícios, e a lista foi encaminhada à Coordenação-Geral de Sanção. Boa parte das sanções aplicadas até hoje decorre de falhas básicas de estruturação, como ausência de encarregado, falta de base legal documentada e incidente não comunicado no prazo. Quando o problema vira incidente, o prazo corre: veja como agir nas primeiras 24 horas de um incidente.
Como transformar compliance em sistema de decisão em 5 movimentos
Monte o inventário de obrigações. Liste leis, contratos, normas setoriais e compromissos assumidos com clientes, e atribua um responsável nominal a cada item. Sem esse mapa, todo o resto é chute. Um GAP Analysis acelera essa etapa.
Classifique por risco. Use probabilidade vezes impacto, com critério escrito. Isso autoriza a empresa a não tratar tudo com a mesma intensidade, que é o principal motivo de programas travarem.
Insira pontos de decisão no fluxo real de trabalho. Aprovação de fornecedor, lançamento de produto, nova coleta de dado pessoal e campanha com dado sensível são exemplos. O controle precisa estar onde a escolha acontece.
Defina a evidência antes da política. Para cada controle, responda: o que eu mostro ao regulador, ao cliente ou ao auditor daqui a dois anos? Se a resposta é “a política”, o controle não existe.
Meça e reporte. Acompanhe o tempo de resposta a incidentes, o percentual de fornecedores avaliados, as denúncias recebidas e tratadas e a aderência a treinamentos. Indicador transforma conformidade em conversa de gestão, e conversa de gestão é o que sustenta o orçamento.
Um alerta sobre cultura, porque é onde a virada acontece ou morre. Sistema de decisão não é software nem organograma: é o hábito de perguntar “qual o risco disso” antes de “quanto isso rende” e de registrar a resposta. Empresas que conseguem isso não têm um time de compliance heroico. Têm liderança que não trata a pergunta como obstáculo e gestores de ponta que sabem que a decisão é deles, não da área de conformidade.
Conclusão: prove como decidiu
Compliance não é cumprir regras. Cumprir regras é consequência de ter um sistema que faz a empresa decidir melhor, com informação de risco na mesa e rastro do que foi decidido. Programa que só existe para provar boa intenção é despesa. Programa que muda decisão é vantagem competitiva e, cada vez mais, condição de acesso a contratos e cadeias de fornecimento.
A pergunta não é se a sua empresa cumpre as regras. É se ela consegue provar como decidiu.
Quer saber em que ponto a sua empresa está? A DataGuide faz o diagnóstico de maturidade e estrutura programas de privacidade e segurança da informação. Marque uma conversa de diagnóstico com a DataGuide.
Fontes
Normas: ISO 37301:2021; ISO 19600:2014; Lei 12.846/2013; Decreto 11.129/2022 (art. 57); Lei 15.352/2026. Demais fontes consultadas:
Ponemon Institute: The True Cost of Compliance (2011)
Decreto 12.304/2024: Mattos Filho: novo decreto define parâmetros de avaliação de programas de integridade
Portaria SE/CGU 226/2025: Migalhas: a Portaria CGU 226/25 e a integridade nas contratações públicas
Resolução CD/ANPD 2/2022: Mattos Filho: aplicação da LGPD a agentes de pequeno porte
ISO Survey 2024: ISO: The ISO Survey (dados no IAF CertSearch)
ISO Survey 2024: Infográfico com os números por norma e país
ANPD agência reguladora: Congresso em Foco: sanção da lei que transforma a ANPD em agência
Relatório de Gestão da ANPD: Poder360: 81 processos de fiscalização abertos em 2025
Mapa de Temas Prioritários: Teletime: ANPD define 75 fiscalizações para 2026 e 2027
Monitoramento de encarregados: Legismap: ANPD avalia sanção a 21 empresas e órgãos públicos
Multa à ByteDance: Migalhas: ANPD multa TikTok em R$ 153,7 milhões
Perguntas Frequentes
O que é compliance, na prática?
É a capacidade contínua de identificar as obrigações que se aplicam ao negócio (leis, contratos, normas setoriais e compromissos com clientes), avaliar o risco de não cumpri-las e responder de forma proporcional, com registro do que foi feito. A ISO 37301:2021 organiza esse ciclo. Se o programa não altera nenhuma decisão dentro da empresa, ele é documentação, não compliance.
Quais são os pilares de compliance?
Os decretos que regulamentam a Lei Anticorrupção e as licitações listam quinze parâmetros de avaliação. Agrupados, eles formam cinco pilares: comprometimento da alta direção, gestão de riscos, políticas e treinamento, controles internos com due diligence de terceiros, e canal de denúncia com monitoramento contínuo. O que define um pilar não é o documento, é a evidência de aplicação.
Qual a diferença entre compliance e jurídico?
O jurídico trabalha sobre o fato e o contrato: interpreta a norma, redige e revisa documentos e defende a empresa. Compliance é contínuo e transversal: mapeia obrigações, mede aderência, monitora comportamento e produz prova de que o controle funciona. As funções são complementares. Quando compliance vira apêndice do jurídico, o programa tende a ficar reativo e perde a prevenção.
A ISO 37301 é obrigatória? Vale a pena certificar?
Não é obrigatória. É uma norma voluntária de sistema de gestão de compliance e substituiu a ISO 19600:2014. Certificar faz sentido quando há pressão da cadeia de fornecimento, exposição a licitações públicas ou operação internacional, porque o certificado funciona como prova externa. Mesmo sem certificar, a estrutura da norma serve de régua de maturidade, pois força a separar obrigação de risco e a definir evidência para cada controle.
Empresa pequena precisa de compliance?
Precisa, com estrutura proporcional. O Decreto 11.129/2022 manda considerar porte, faturamento e complexidade na avaliação do programa, e a Resolução CD/ANPD 2/2022 flexibiliza obrigações da LGPD para agentes de pequeno porte que não fazem tratamento de alto risco. Proporcionalidade existe, isenção não: o que vale para qualquer porte é a coerência entre o risco da operação e o controle mantido.