Por DataGuide | Atualizado em outubro de 2026
Resposta rápida: A primeira norma internacional certificável para governar o uso de IA já tem versão em português, regra própria para quem certifica e pressão regulatória vindo dos dois lados do Atlântico. Entenda o que ela é, para que serve e como se diferencia da ISO 27001.
Se a sua empresa usa um assistente de IA para redigir propostas, um modelo para pontuar crédito ou um chatbot no atendimento, existe uma pergunta que vai chegar, cedo ou tarde, dentro de um questionário de cliente: como vocês governam isso? Nesse momento, entender o que é ISO 42001 deixa de ser curiosidade técnica: é a norma que define como uma organização estrutura e prova o controle sobre a IA que desenvolve, fornece ou usa.
A pressão tem número. A pesquisa global da McKinsey sobre o estado da IA em 2025 mostra que 88% das organizações já usam IA em pelo menos uma função de negócio, contra 55% em 2023. No Brasil, a Pintec Semestral do IBGE registrou que 41,9% das indústrias com 100 ou mais empregados usavam IA em 2024. Dois anos antes, eram 16,9%. A adoção correu. A governança ficou para trás.
A seguir, você vai ver o que a norma é, o que significa ter um sistema de gestão de inteligência artificial, por que ela é certificável e onde encontra (e onde se separa) da ISO 27001. Se o seu interesse já é o passo a passo, leia nosso conteúdo sobre como implementar a ISO 42001.
O que é ISO 42001
A ISO/IEC 42001 é a norma internacional que especifica requisitos para estabelecer, implementar, manter e melhorar continuamente um sistema de gestão de IA dentro de uma organização. Foi publicada pela ISO e pela IEC em dezembro de 2023 e ganhou versão em português, a ABNT NBR ISO/IEC 42001, em 2024.
O ponto que costuma passar despercebido: a norma não avalia se um algoritmo é preciso ou ético por si só. Ela avalia se a organização tem um sistema para decidir, registrar e revisar como a IA é usada, com papéis definidos, riscos mapeados e evidência de que tudo isso funciona ao longo do tempo. O foco está na gestão, e não no código.
Ela vale para qualquer porte e setor, e cobre três papéis que podem coexistir na mesma empresa: quem desenvolve sistemas de IA, quem os fornece como produto ou serviço e quem simplesmente os utiliza. Quem nunca treinou um modelo, mas usa IA generativa no atendimento, também está no escopo.
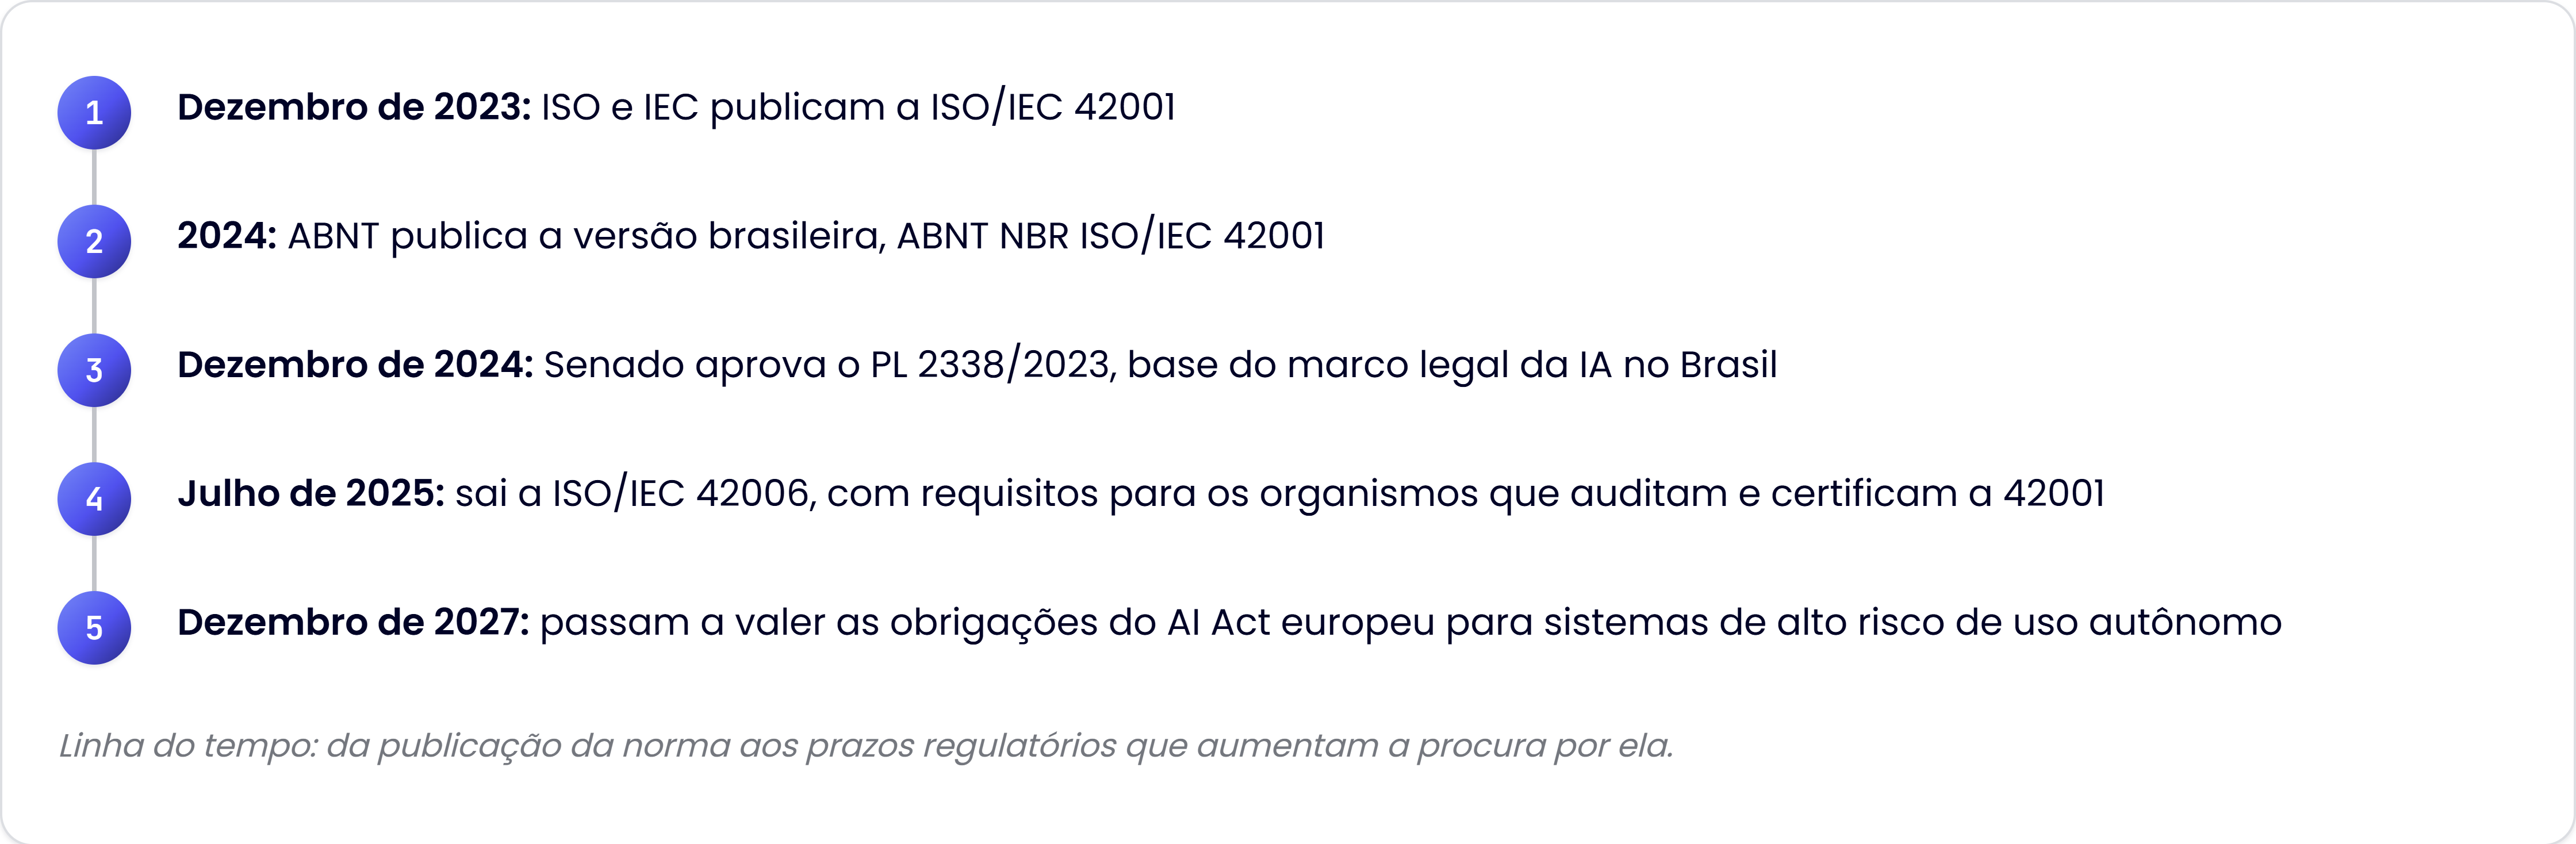 Figura 1. Linha do tempo: da publicação da norma aos prazos regulatórios que aumentam a procura por ela.
O que é um sistema de gestão de inteligência artificial
Um sistema de gestão de inteligência artificial (SGIA, ou AIMS na sigla em inglês) é o conjunto de políticas, papéis, processos e registros que uma organização usa para governar o ciclo de vida da IA: da decisão de adotar uma ferramenta até o monitoramento do que ela produz depois de estar em operação.
Pense no SGIA como a resposta organizada a perguntas que hoje ficam soltas. Quem aprovou essa ferramenta? Que dados ela recebe? Quem responde se ela errar com um cliente? Sem um sistema, cada área responde de um jeito, ou não responde.
A ISO 42001 organiza esse sistema em duas camadas. A primeira são as cláusulas 4 a 10, obrigatórias para quem busca a certificação: contexto, liderança, planejamento, apoio, operação, avaliação de desempenho e melhoria. A segunda é o Anexo A, um catálogo de 38 controles específicos de IA agrupados em 9 objetivos. A empresa seleciona os aplicáveis ao seu contexto e justifica as exclusões na Declaração de Aplicabilidade.
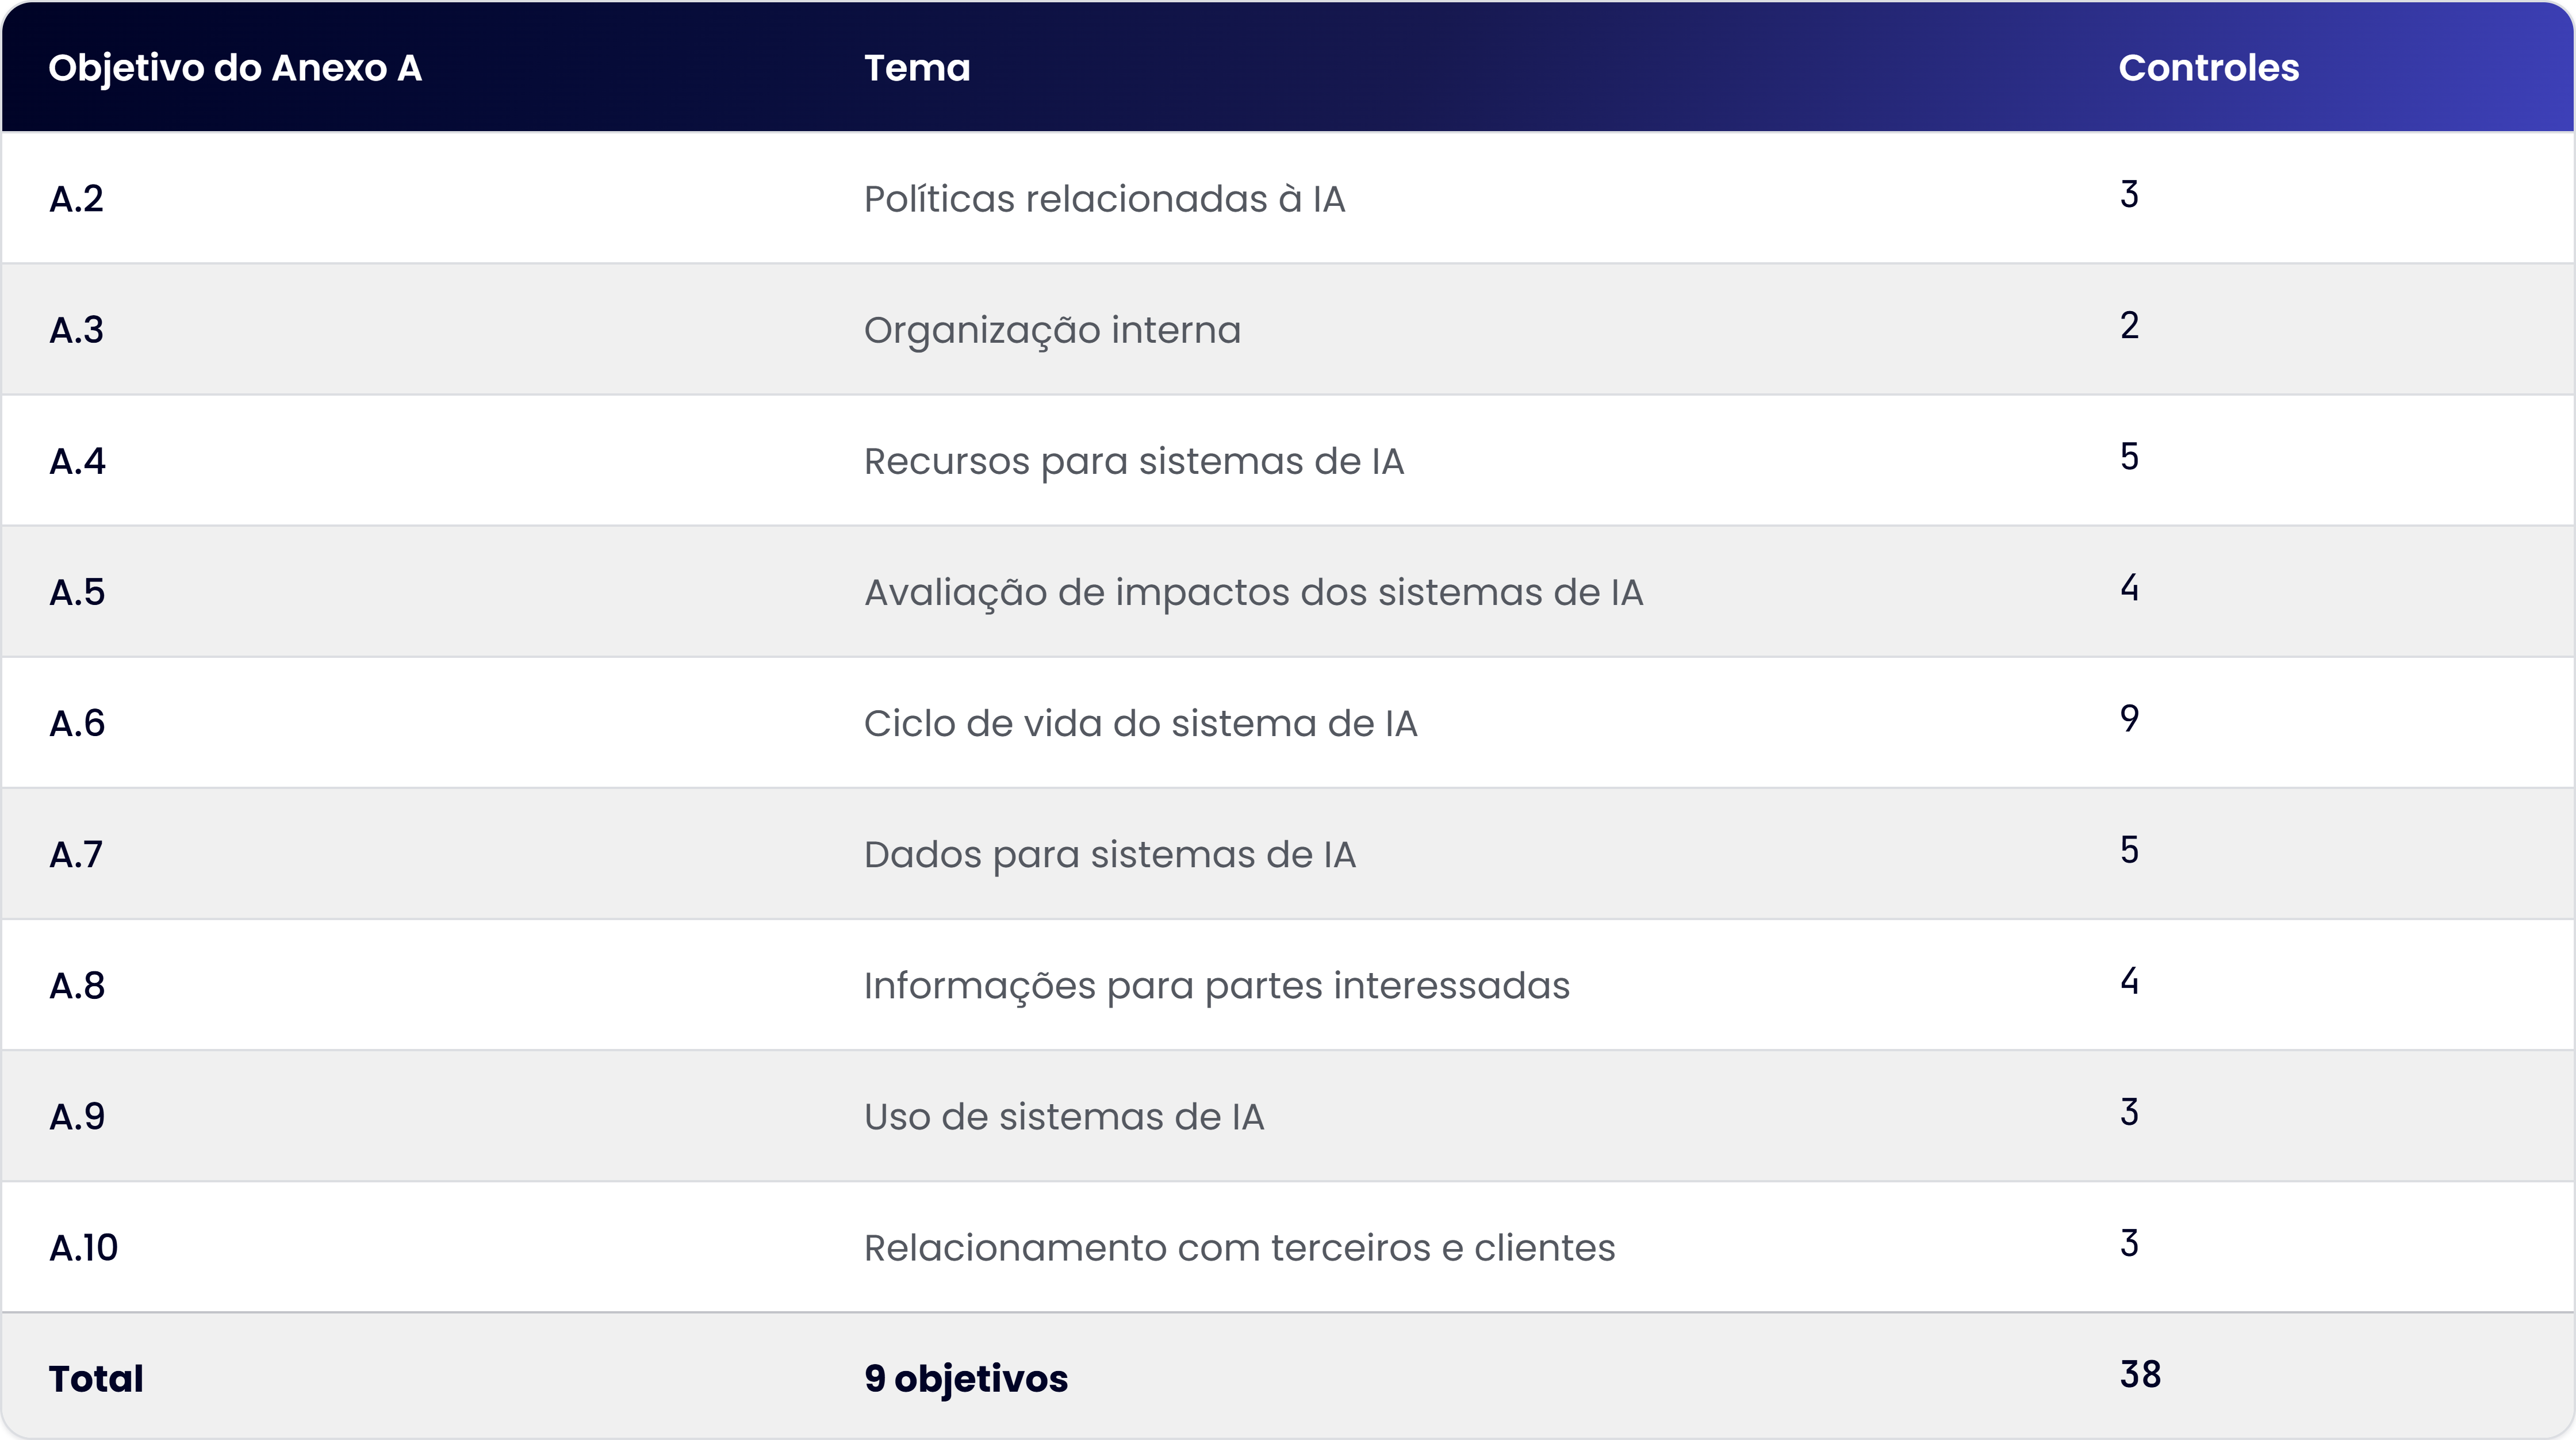
Figura 2. Distribuição dos 38 controles do Anexo A da ISO/IEC 42001:2023. O ciclo de vida do sistema (A.6) concentra o maior número de controles.
Um detalhe diferencia a norma de outros sistemas de gestão: ela pede avaliação do impacto dos sistemas de IA sobre pessoas e grupos, e não apenas sobre a empresa. Quem já conduziu um Relatório de Impacto à Proteção de Dados vai reconhecer a lógica, agora aplicada a efeitos como viés, opacidade e uso indevido.
Para que serve a ISO 42001
A ISO 42001 serve para transformar a intenção de usar IA com responsabilidade em algo que um terceiro consegue verificar. E os números mostram que a distância entre as duas coisas é grande.
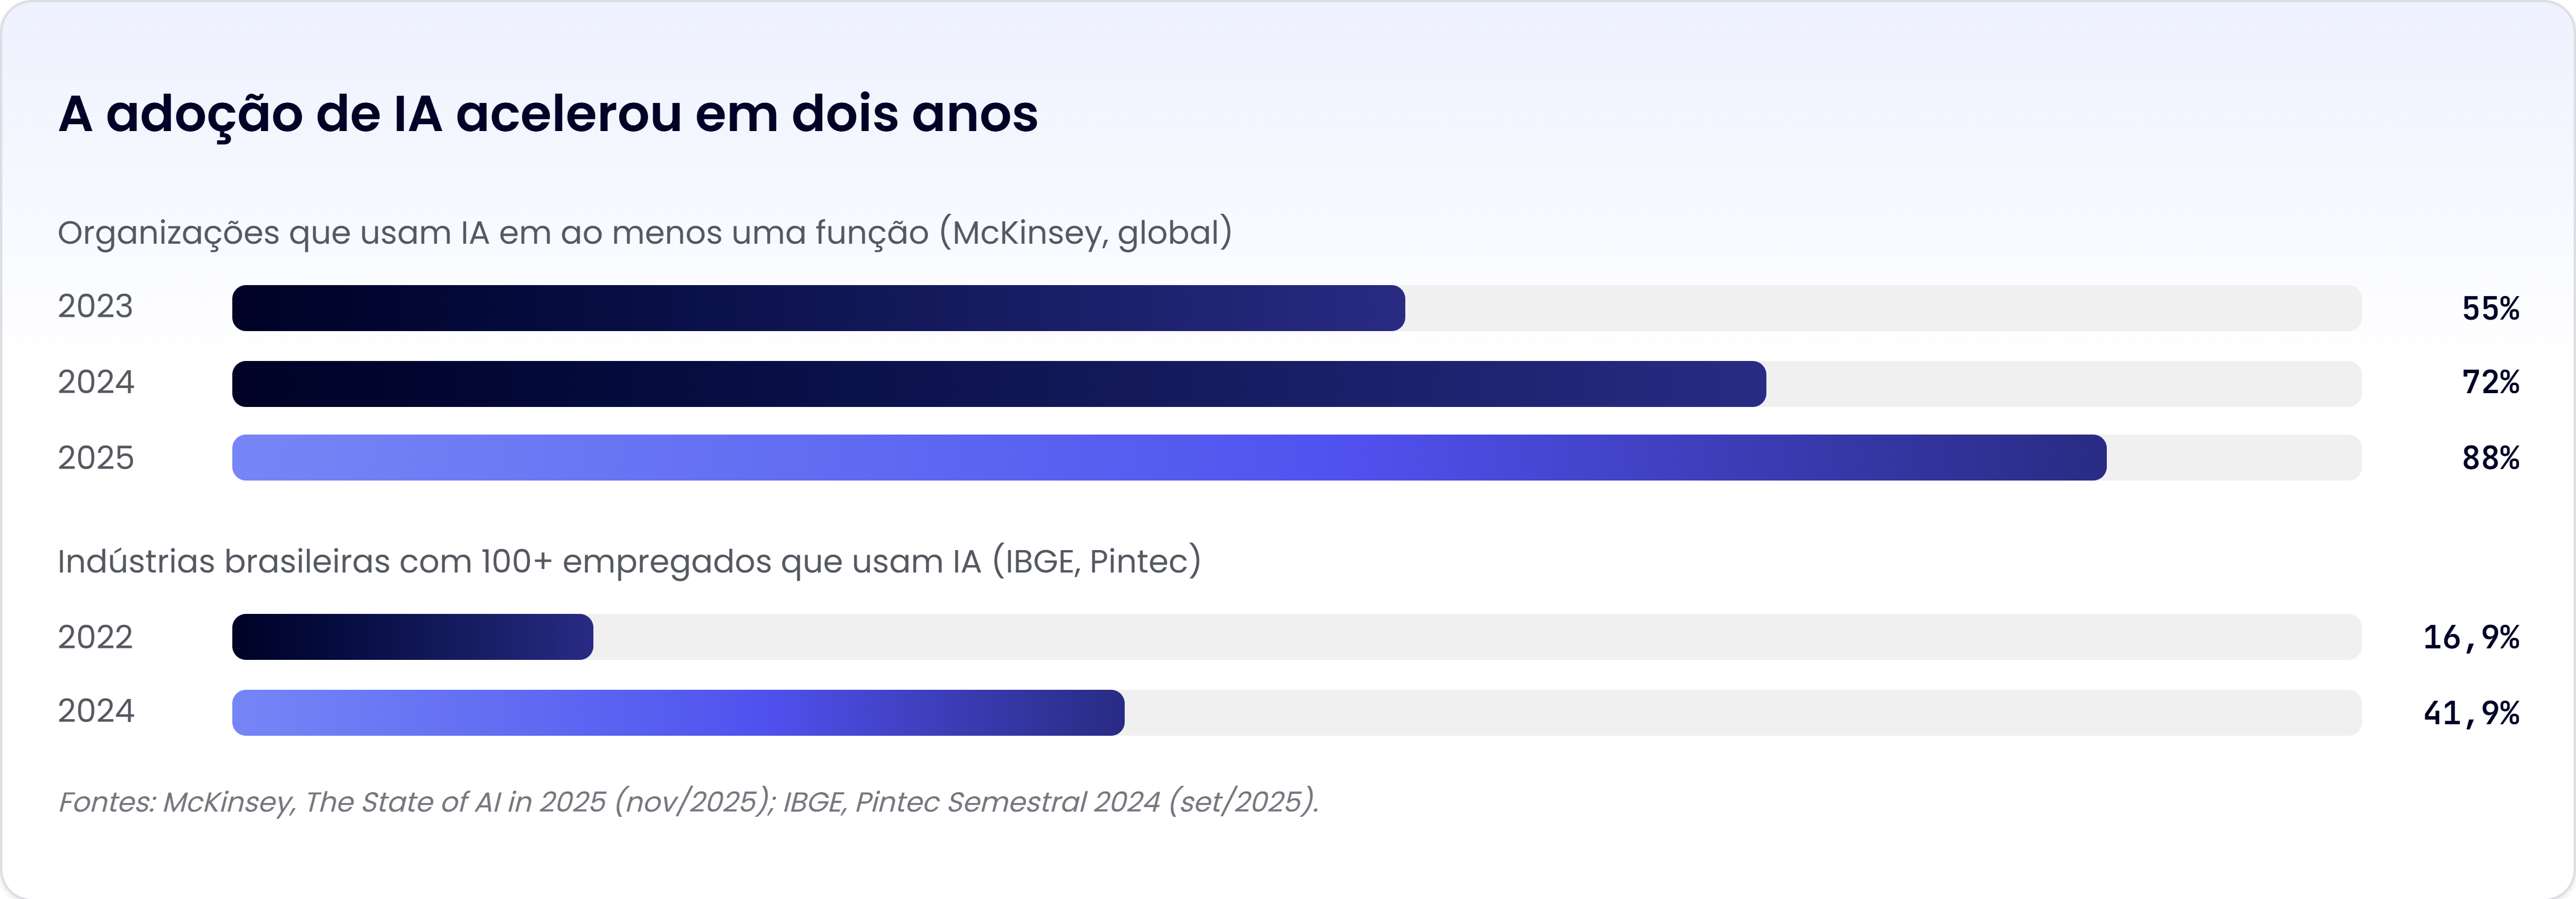
Figura 3. Fontes: McKinsey, The State of AI in 2025 (nov/2025); IBGE, Pintec Semestral 2024 (set/2025).
O uso cresceu rápido. A estrutura para controlar esse uso, nem tanto. O levantamento da EY sobre governança, riscos e compliance de IA, publicado em 2025, ajuda a dimensionar o problema.
70% das organizações não têm um modelo de governança de IA bem definido. E, entre as 58% que já contam com política formal de IA, 80% ainda precisam desenvolver os controles de gestão de risco.
EY, AI Governance, Risks and Compliance Survey 2025 (Europa Ocidental).
Ter política não é o mesmo que ter controle, e essa é a lacuna que a norma ataca. No dia a dia de quem vende para empresas maiores, ela costuma servir a quatro propósitos:
Responder com evidência a questionários de segurança e due diligence de clientes que já perguntam sobre uso de IA.
Dar à liderança um inventário dos sistemas de IA em uso, inclusive os adotados por áreas que não passaram por TI.
Antecipar exigências regulatórias que convergem para gestão de risco, avaliação de impacto e transparência.
Organizar a relação com fornecedores de IA, definindo quem responde por dados, falhas e incidentes.
Para empresas de tecnologia que embarcam IA no próprio produto, o certificado ainda encurta conversas com áreas de compras e compliance de clientes grandes.
Norma de IA certificável: o que isso muda
A ISO 42001 é uma norma de IA certificável, e é isso que a separa da maior parte dos referenciais de governança de IA que circulam no mercado. Certificável significa que um organismo independente, acreditado para essa atividade, audita a organização contra os requisitos da norma e, se ela atender, emite um certificado com validade definida e auditorias periódicas de manutenção.
Em julho de 2025, a ISO publicou a ISO/IEC 42006, que estabelece requisitos adicionais para os organismos que auditam e certificam sistemas de gestão de IA. Na prática, ela padroniza a régua de quem certifica e dá mais peso ao certificado.
Vale comparar com os outros nomes que você provavelmente já viu citados:
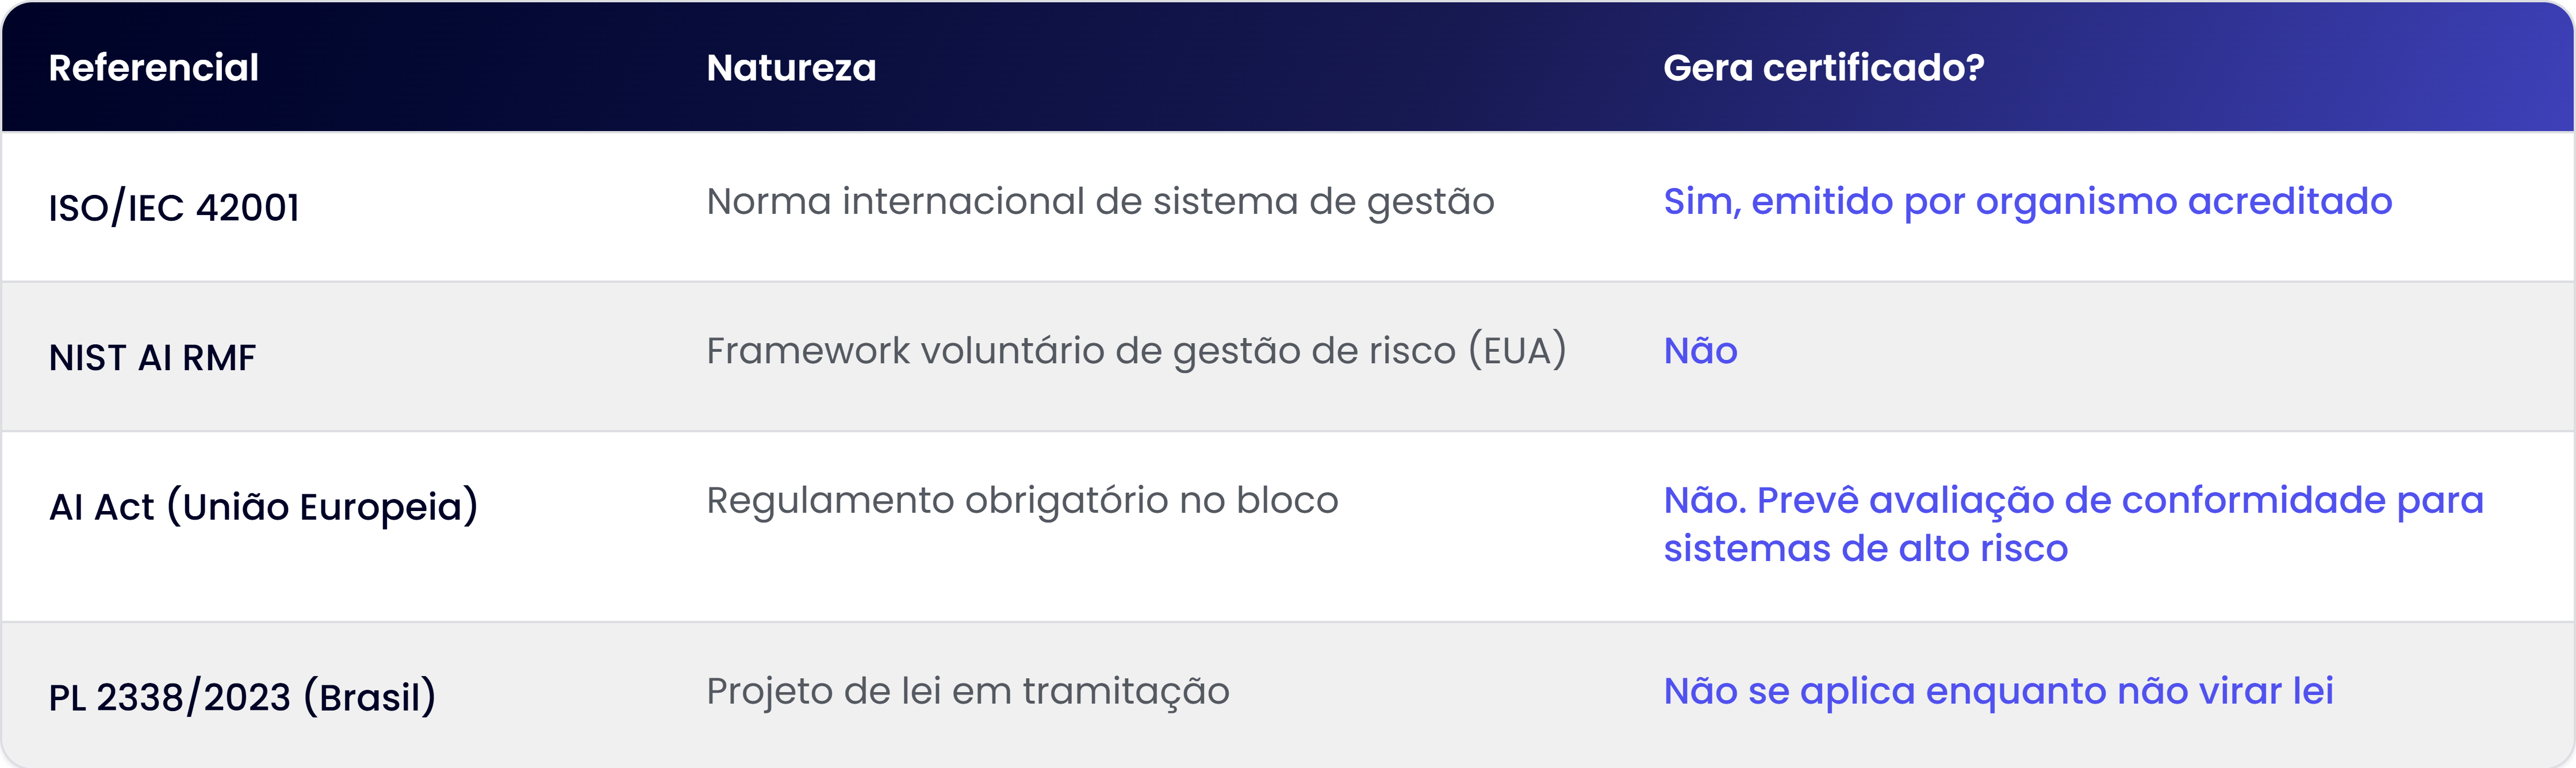
Figura 4. Só a ISO 42001 permite que a própria organização demonstre, por certificação de terceira parte, que governa o uso de IA.
A norma é voluntária e não substitui a lei. Mas cria a estrutura de controle que as leis em discussão vão cobrar.
ISO 42001 x ISO 27001: diferenças e pontos em comum
A comparação ISO 42001 x ISO 27001 é a dúvida mais comum de quem já tem, ou está buscando, a certificação ISO 27001. As duas compartilham a mesma estrutura de sistema de gestão, com as cláusulas 4 a 10 praticamente espelhadas.
A diferença está na pergunta que cada uma responde. A ISO 27001 quer saber se a informação está protegida em confidencialidade, integridade e disponibilidade. A ISO 42001 quer saber se as decisões apoiadas por IA são governadas, explicáveis e avaliadas quanto ao impacto sobre pessoas. Um sistema de IA pode estar perfeitamente seguro e, ainda assim, entregar resultados enviesados.
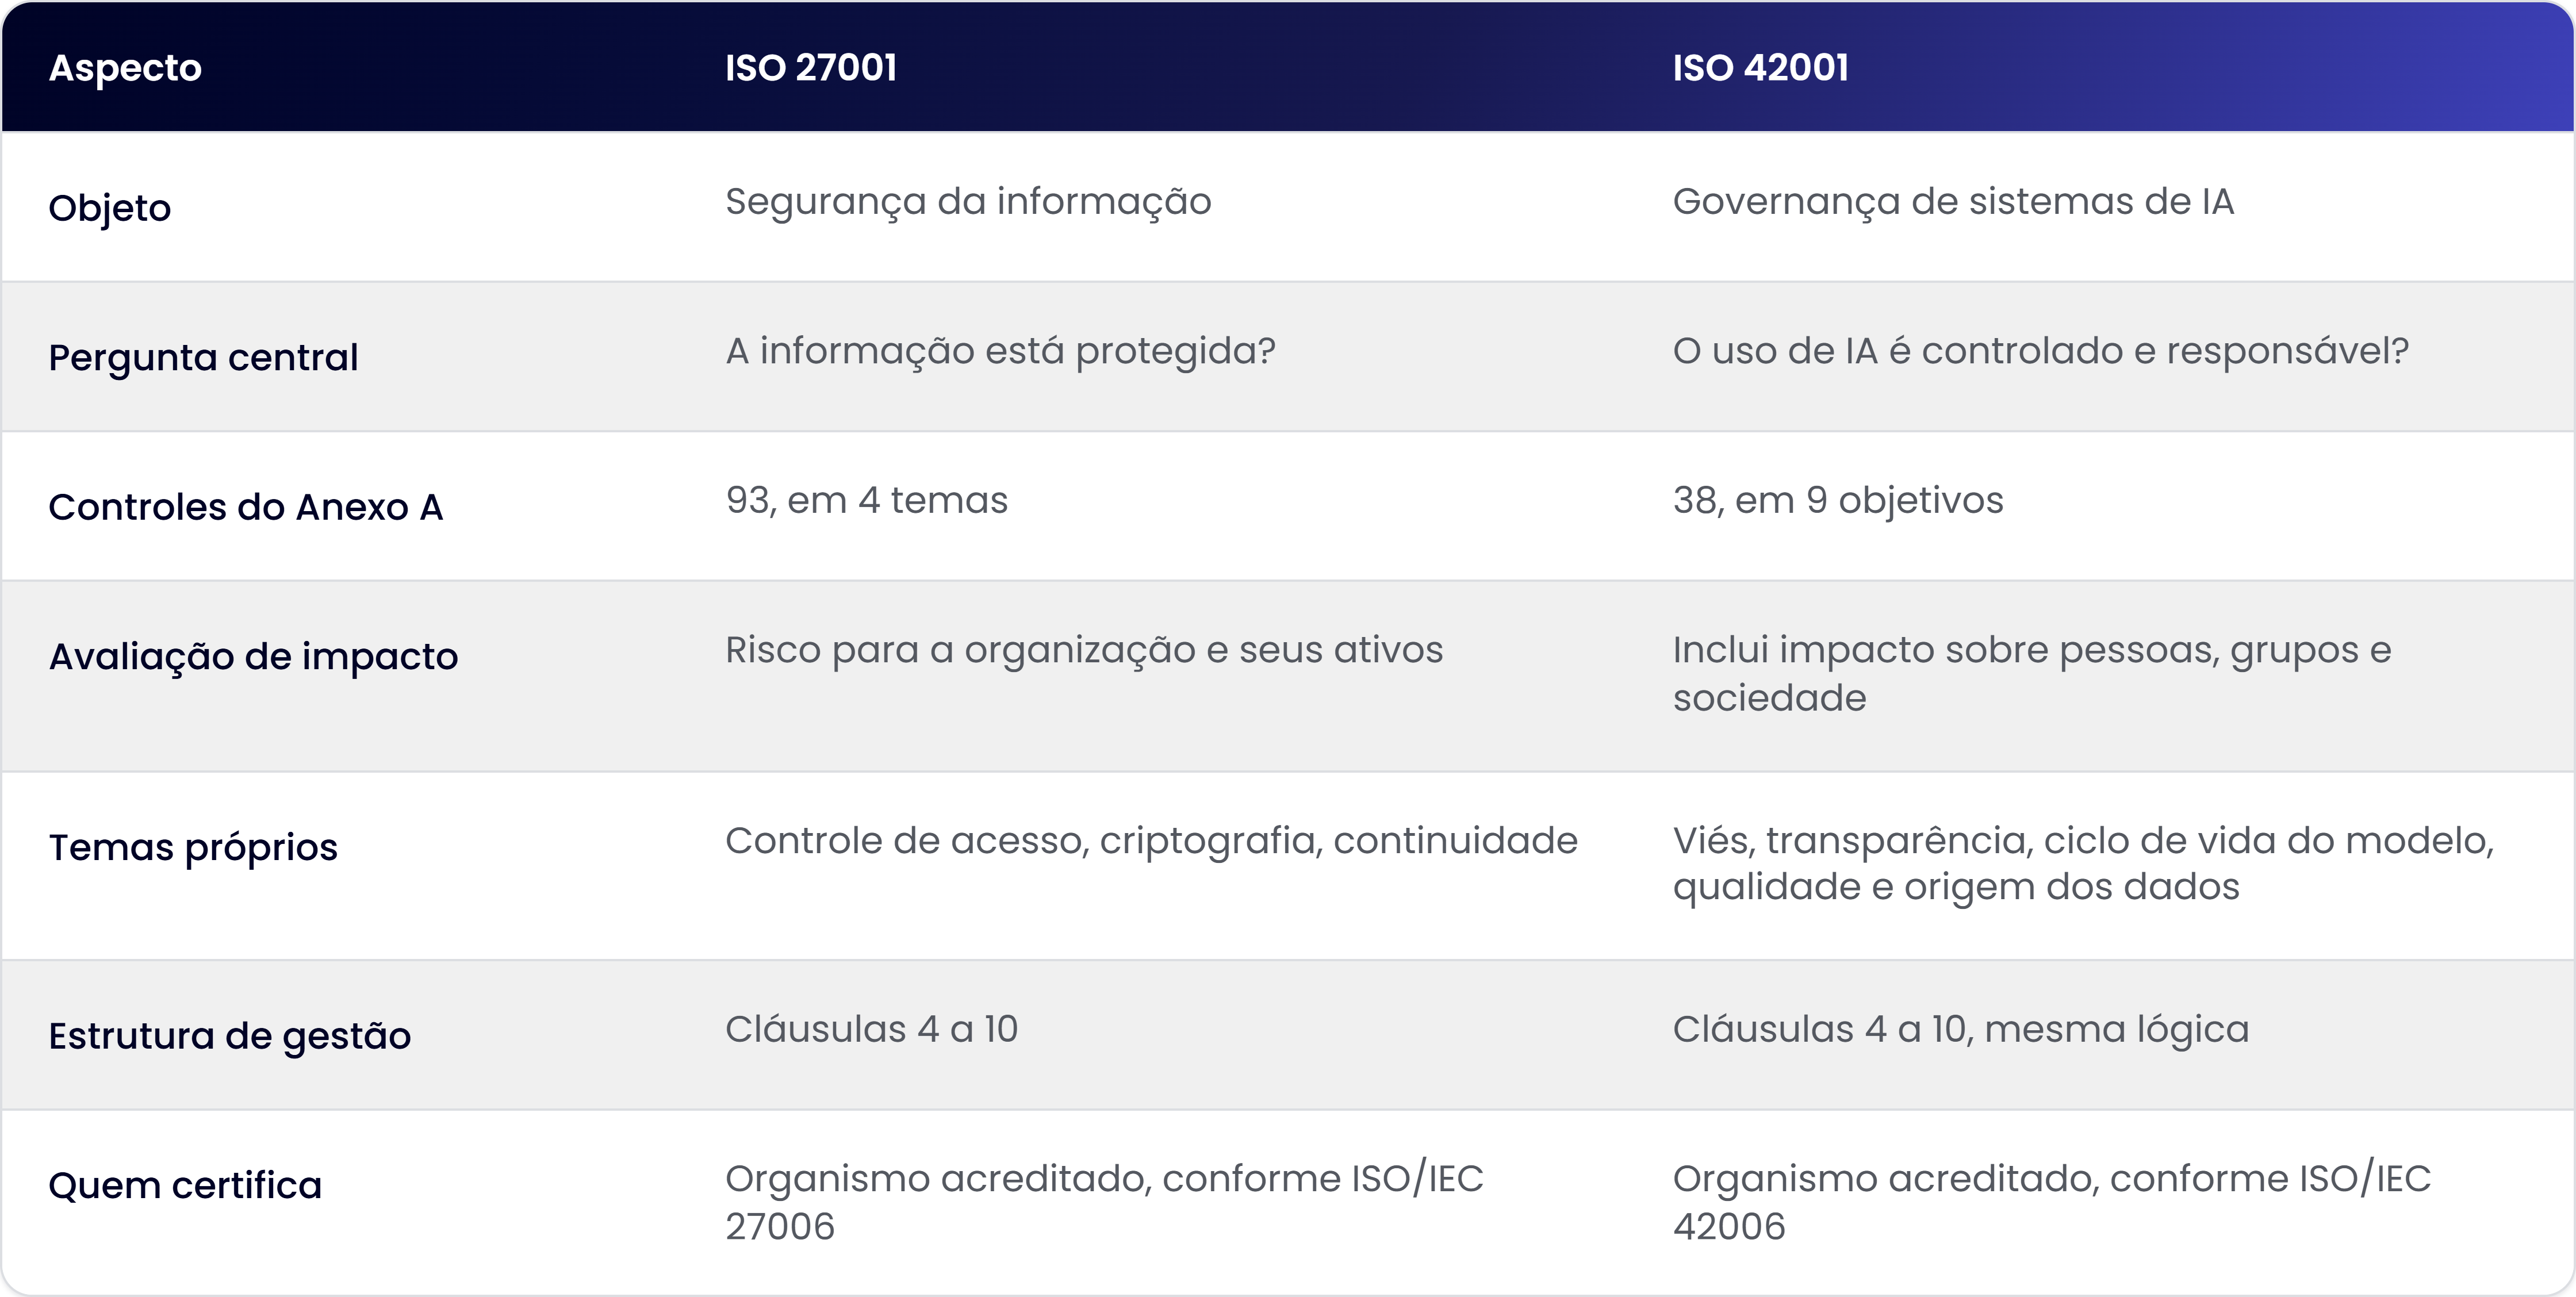
Figura 5. ISO 27001 protege a informação. ISO 42001 governa o que a organização faz com IA. A estrutura de gestão é comum às duas.
Na prática, elas se somam. Os dados que alimentam um sistema de IA precisam de proteção, terreno da 27001. O uso que se faz desses dados e do que o modelo devolve precisa de governança, terreno da 42001. A mesma lógica vale para a privacidade: a ISO 27701 cobre o tratamento de dados pessoais, camada que conversa diretamente com sistemas de IA treinados ou alimentados com informação de clientes.
Para quem já tem a 27001, a 42001 não parte do zero: boa parte da estrutura de gestão é aproveitada.
Onde a ISO 42001 se encaixa na regulação
Nenhuma lei obriga hoje uma empresa brasileira a ter a ISO 42001. Mas o ambiente regulatório caminha na direção que a norma já organiza.
No Brasil, o PL 2338/2023*, que cria o marco legal da IA, foi aprovado pelo Senado em dezembro de 2024 e segue em análise numa Comissão Especial da Câmara dos Deputados. O texto adota abordagem baseada em risco e prevê um sistema nacional de regulação coordenado pela ANPD, com apoio de reguladores setoriais. Para quem acompanha a relação entre inteligência artificial e LGPD, a escolha da ANPD faz sentido: dado pessoal está no centro da maior parte dos riscos de IA.
Na Europa, o AI Act segue em vigor, mas o pacote conhecido como Digital Omnibus adiou as obrigações para sistemas de alto risco. As que valem para usos como crédito e recrutamento passaram de agosto de 2026 para 2 de dezembro de 2027. Quem vende para clientes europeus sente esse prazo antes de qualquer lei nacional.
* Em maio de 2026, a presidência da Casa sinalizou votação ainda neste ano, sem data confirmada.
Conclusão: prove que a IA está sob controle
A ISO 42001 dá nome e estrutura a uma pergunta que seus clientes já estão fazendo: quem governa a IA que a sua empresa usa? Entender o que é ISO 42001 e como ela se diferencia da ISO 27001 é o primeiro passo para decidir se ela entra no seu planejamento para 2027.
Com 88% das organizações já usando IA, a diferença competitiva não vai estar em usar a tecnologia. Vai estar em provar que ela está sob controle.
Fontes
Normas: ISO/IEC 42001:2023; ABNT NBR ISO/IEC 42001:2024; ISO/IEC 42006:2025; PL 2338/2023.
Demais fontes consultadas:
ISO/IEC 42001 e ISO/IEC 27001 (Anexo A): TCSA: catálogo dos 38 controles do Anexo A da ISO 42001
ABNT NBR ISO/IEC 42001: Target Normas: versão brasileira da norma de sistema de gestão de IA
ISO/IEC 42006:2025: ISO: requisitos para organismos que certificam sistemas de gestão de IA
Uso de IA nas organizações: McKinsey: AI at work but not at scale (The State of AI in 2025)
Uso de IA na indústria brasileira: Agência IBGE: de 2022 a 2024, uso de IA nas indústrias subiu de 16,9% para 41,9%
Governança de IA nas empresas: EY: AI Governance, Risks and Compliance Survey 2025
PL 2338/2023: Demarest: inteligência artificial reacende debates na Câmara dos Deputados
PL 2338/2023: Money Times: Câmara vai votar a regulamentação da IA, diz Hugo Motta
AI Act e Digital Omnibus: Gibson Dunn: acordo do Omnibus adia prazos de alto risco do AI Act
Perguntas Frequentes
A ISO 42001 é obrigatória?
Não. A ISO 42001 é uma norma voluntária, e nenhuma lei brasileira exige a certificação hoje. A demanda vem de clientes, investidores e cadeias de fornecimento que pedem evidência de governança de IA, e da regulação em andamento, como o PL 2338/2023 no Brasil e o AI Act na Europa, que convergem para gestão de risco e avaliação de impacto.
Quem pode se certificar na ISO 42001?
Qualquer organização, de qualquer porte ou setor, que desenvolva, forneça ou utilize sistemas de IA. Não é preciso criar modelos próprios: uma empresa que usa IA generativa em atendimento, análise de contratos ou triagem de currículos já tem um uso a governar e pode definir o escopo do sistema de gestão em torno dele.
Preciso ter a ISO 27001 antes da ISO 42001?
Não é pré-requisito. As duas são certificações independentes. Como compartilham a mesma estrutura de cláusulas 4 a 10, quem já tem a ISO 27001 aproveita processos como auditoria interna, controle de documentos e análise crítica pela direção, e concentra o esforço nos controles específicos de IA, como avaliação de impacto, qualidade de dados e ciclo de vida dos modelos.
Quantos controles tem a ISO 42001?
O Anexo A da ISO/IEC 42001:2023 traz 38 controles organizados em 9 objetivos, de A.2 a A.10. Nem todos são obrigatórios: a organização seleciona os aplicáveis ao seu contexto e justifica as exclusões na Declaração de Aplicabilidade. Já as cláusulas 4 a 10 valem para qualquer empresa que busque a certificação.
A ISO 42001 certifica que a IA da empresa é segura ou ética?
Não diretamente. O certificado atesta que a organização mantém um sistema de gestão capaz de identificar riscos, avaliar impactos, definir responsáveis e corrigir falhas no uso de IA. Ele não aprova um modelo específico, mas mostra que existe um processo auditado para decidir e monitorar como a IA é usada.